 AegisX
核心要点(TL;DR)
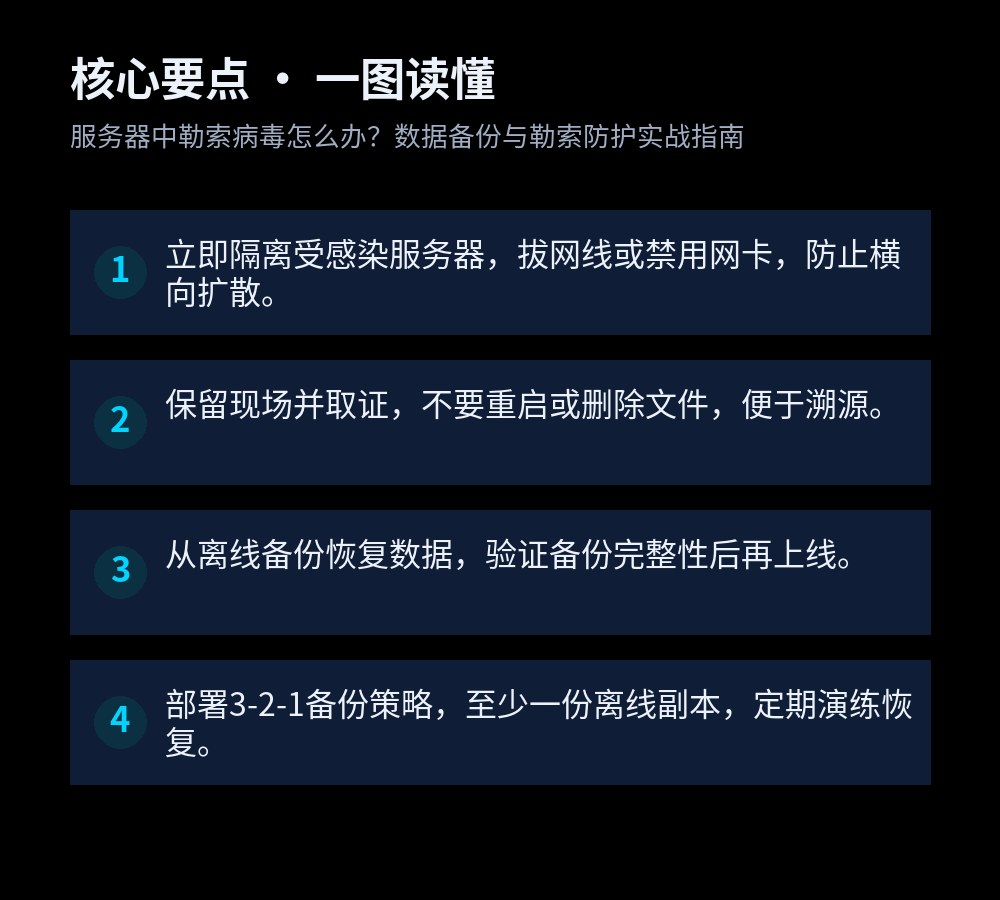
- 立即隔离受感染服务器,拔网线或禁用网卡,防止横向扩散。
- 保留现场并取证,不要重启或删除文件,便于溯源。
- 从离线备份恢复数据,验证备份完整性后再上线。
- 部署3-2-1备份策略,至少一份离线副本,定期演练恢复。
凌晨三点,监控告警突然炸响:服务器CPU飙满,文件后缀全变成.locked,桌面躺着一封勒索信。作为运维,你瞬间清醒——业务停摆,数据被锁,老板电话马上就到。别慌,本文给你一套经过实战检验的应急流程,从隔离、取证到恢复、加固,每一步都有具体命令和检查项,帮你最大限度止损并防止二次感染。
一、立即隔离:阻断传播链
发现勒索病毒后,第一要务是隔离受感染主机,防止病毒加密共享目录或横向移动。切勿直接关机,以免丢失内存中的加密密钥或攻击者痕迹。
- 物理隔离:拔掉网线,禁用Wi-Fi。
- 逻辑隔离:若无法物理断开,在交换机上关闭对应端口,或执行
ifconfig eth0 down(Linux)/netsh interface set interface "以太网" disable(Windows)。 - 检查同网段:立即扫描其他服务器是否出现相同勒索信或异常进程。
隔离后,记录当前时间、病毒样本文件名、勒索信内容,并拍照留存。
二、取证与溯源:保留现场
不要急于删除文件或重装系统,取证有助于找到入侵入口,避免重蹈覆辙。
- 内存取证:使用
volatility或winpmem抓取内存镜像,分析恶意进程。 - 日志检查:Linux查看
/var/log/auth.log、/var/log/secure;Windows查看安全日志事件ID 4624、4625、4672。重点关注异常登录、计划任务创建。 - 网络连接:
netstat -antp(Linux)或netstat -ano(Windows)查看可疑外连IP。 - 文件时间线:
find / -mtime -1 -type f找出最近被修改的文件。
若技术能力不足,可联系专业安全团队,但务必保留磁盘镜像。
三、数据恢复:从备份中重生
恢复数据是核心目标。优先使用离线备份,避免从可能已被加密的在线备份中恢复。
3.1 验证备份完整性
挂载备份存储,检查关键文件是否可读。例如:tar -tzf backup.tar.gz | head 或 rsync --dry-run。若备份也被加密,尝试更早的版本。
3.2 恢复步骤(以Linux为例)
- 准备一台干净的主机,安装相同系统与软件版本。
- 从离线备份复制数据:
rsync -avz /mnt/backup/ /data/。 - 校验文件哈希:
sha256sum -c checksums.txt。 - 启动服务前,用杀毒软件扫描恢复的数据。
3.3 无备份时的尝试
访问No More Ransom项目,上传样本或勒索信,查找免费解密工具。注意:部分工具仅适用于特定病毒家族,且可能损坏数据,务必先备份加密文件。
四、防护加固:构建纵深防御
恢复业务后,必须加固系统,防止再次被攻破。
| 加固项 | 操作命令/措施 | 检查频率 |
|---|---|---|
| 补丁管理 | Linux: yum update / apt upgrade;Windows: 启用自动更新 | 每周 |
| 端口管控 | 关闭445、3389等,使用防火墙iptables -A INPUT -p tcp --dport 445 -j DROP | 持续 |
| 账户安全 | 禁用默认账户,启用双因素认证,强密码策略 | 每月审计 |
| 备份策略 | 实施3-2-1:3份副本,2种介质,1份离线 | 每日备份,每周验证 |
| 安全软件 | 部署EDR或HIDS,如AegisX(神盾X)可实时检测异常加密行为 | 持续运行 |
此外,定期进行渗透测试和员工安全意识培训,不点击可疑邮件附件。
五、备份策略实战:3-2-1与演练
备份是最后一道防线,但许多备份因未隔离而被加密。推荐方案:
- 本地备份:每日增量备份到NAS,保留7天。
- 异地备份:每周全量备份到云存储或异地机房,使用加密传输。
- 离线备份:每月将备份写入磁带或移动硬盘,断开连接并存放于安全位置。
恢复演练每季度一次,模拟服务器被加密,从离线备份恢复并验证业务。记录RTO(恢复时间目标)和RPO(恢复点目标),持续优化。
六、行动建议:从今天开始
勒索病毒防不胜防,但充分的准备能让你从容应对。立即行动:1)检查所有服务器是否已隔离备份;2)更新补丁,关闭高危端口;3)部署AegisX等防护工具,监控异常文件加密;4)制定应急响应预案,明确联系人。安全无小事,宁可备而不用,不可用而无备。
常见问题(FAQ)
服务器中了勒索病毒,应该先拔网线还是先关机?
先拔网线或禁用网卡,不要直接关机。拔网线能阻断病毒与C&C通信及横向传播,而关机可能导致内存证据丢失,影响溯源。若无法拔网线,可在交换机上禁用端口。操作后立即检查同网段其他主机是否被感染。
支付赎金能保证恢复数据吗?
不能保证。支付赎金不仅可能无法解密,还会助长犯罪,且可能被二次勒索。建议优先从备份恢复,若备份不可用,可尝试公开解密工具(如No More Ransom项目),但成功率取决于病毒家族。务必保留样本以便分析。
如何检查服务器是否中了勒索病毒?
常见迹象包括:文件后缀被篡改(如.locked)、桌面出现勒索信、CPU/磁盘占用异常、大量文件被加密。可检查可疑进程、网络连接、计划任务,并搜索勒索信文件名。使用杀毒软件全盘扫描,但注意可能触发加密。
3-2-1备份策略具体指什么?
3份数据副本,2种不同存储介质,1份离线存放。例如:生产数据、本地NAS备份、云端或磁带离线备份。确保备份与生产网络隔离,防止勒索病毒加密备份。定期测试恢复流程,验证备份可用性。
如何防止服务器再次感染勒索病毒?
及时打补丁、禁用高危端口(如445、3389)、使用强密码和双因素认证、最小权限原则、部署EDR或杀毒软件、定期备份并演练恢复。同时加强员工安全意识培训,不点击可疑邮件链接或附件。