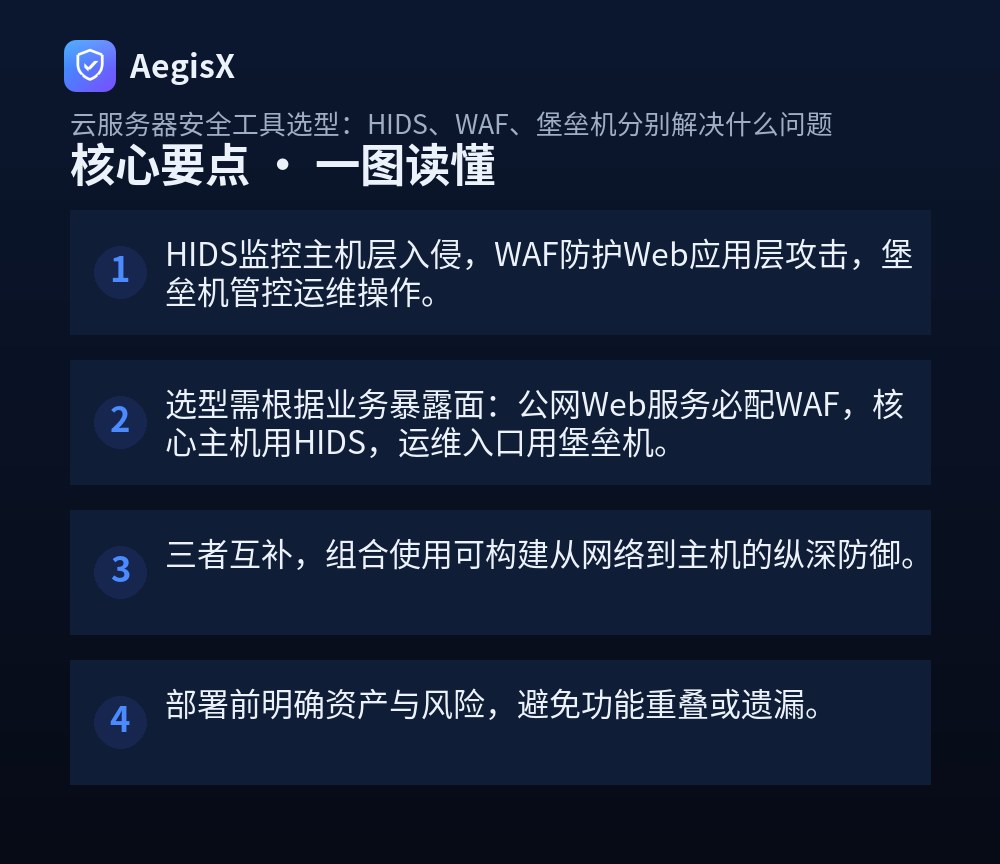
核心要点(TL;DR)
痛点引入:你的云服务器真的安全吗?
很多运维和站长在云服务器上线后,只关注业务可用性,却忽略了安全工具的选型。面对HIDS、WAF、堡垒机等名词,往往一头雾水:它们到底解决什么问题?该买哪个?本文从实战角度出发,帮你理清三者的核心差异,并提供可落地的选型与部署步骤。
HIDS:主机入侵检测,守住最后一道防线
是什么
HIDS(Host-based Intrusion Detection System)安装在服务器上,监控文件变更、进程行为、登录事件等,发现异常立即告警。它就像服务器的“监控摄像头”,记录一切可疑活动。
解决什么问题
- 检测webshell、挖矿病毒等恶意文件
- 发现异常登录(如暴力破解成功)
- 监控关键文件(如/etc/passwd)篡改
- 满足等保合规要求
实战部署步骤(以开源Wazuh为例)
- 安装Wazuh agent:
curl -s https://packages.wazuh.com/key/GPG-KEY-WAZUH | apt-key add -,然后添加源并安装。 - 配置agent连接管理端:编辑
/var/ossec/etc/ossec.conf,设置<address>管理端IP</address>。 - 启动服务:
systemctl start wazuh-agent。 - 在管理端查看告警,并配置邮件通知。
检查清单
- 是否覆盖所有核心服务器?
- 是否开启实时监控?
- 告警是否接入值班系统?
WAF:Web应用防火墙,阻断应用层攻击
是什么
WAF(Web Application Firewall)部署在Web服务器前,分析HTTP/HTTPS流量,拦截SQL注入、XSS、CC攻击等。它像网站门口的“安检机”,过滤恶意请求。
解决什么问题
- 防御OWASP Top 10漏洞利用
- 缓解CC攻击和爬虫
- 提供虚拟补丁,争取修复时间
- 满足PCI-DSS等合规要求
实战部署步骤(以云WAF为例)
- 在云平台购买WAF实例,选择按量或包年包月。
- 添加域名,配置源站IP,并修改DNS解析到WAF提供的CNAME。
- 选择防护策略:开启SQL注入、XSS防护,设置CC防护阈值。
- 验证:使用
curl模拟攻击请求,检查是否被拦截。
检查清单
- 是否所有对外Web服务都接入WAF?
- 是否定期更新规则库?
- 是否配置了告警和日志投递?
堡垒机:运维审计与访问控制
是什么
堡垒机(Bastion Host)作为运维统一入口,所有对服务器的SSH、RDP等访问必须经过它,实现身份认证、权限控制和操作审计。它像公司的“前台登记处”,记录谁在什么时候访问了哪台服务器。
解决什么问题
- 避免服务器密码直接暴露给运维人员
- 实现权限最小化,防止越权操作
- 完整记录操作日志,便于追溯
- 满足等保2.0的审计要求
实战部署步骤(以JumpServer为例)
- 使用Docker快速部署:
curl -sSL https://github.com/jumpserver/jumpserver/releases/download/v2.28.0/quick_start.sh -o quick_start.sh && bash quick_start.sh。 - 访问
http://IP,默认账号admin,密码在安装日志中。 - 添加资产(服务器),创建系统用户,授权给运维人员。
- 运维人员通过堡垒机Web界面连接服务器,所有操作被记录。
检查清单
- 是否所有运维入口都经过堡垒机?
- 是否启用多因素认证?
- 日志是否定期备份和审计?
选型对比与组合策略
| 工具 | 防护层级 | 核心功能 | 适用场景 | 部署位置 |
|---|---|---|---|---|
| HIDS | 主机层 | 入侵检测、文件监控 | 所有核心服务器 | 服务器内部 |
| WAF | 应用层 | Web攻击防护 | 对外Web服务 | 网络边界 |
| 堡垒机 | 运维层 | 访问控制、审计 | 运维人员访问入口 | 内网 |
选型建议:根据业务暴露面决定优先级。若网站对外,WAF必选;若服务器众多,堡垒机可统一管控;HIDS作为最后防线,建议全量部署。三者组合形成纵深防御,缺一不可。
行动建议:立即开始你的安全加固
不要等到被攻击才后悔。建议本周内完成:1)梳理所有云服务器和Web服务;2)根据业务重要性部署相应工具(可先用开源方案试水);3)配置告警通知到负责人;4)每月进行一次安全巡检。记住,安全是持续的过程,不是一次性的产品。
常见问题(FAQ)
我们公司刚上云,预算有限,应该优先买HIDS、WAF还是堡垒机?
优先根据业务暴露面决定:若对外提供Web服务,WAF应最先部署,防御SQL注入等常见攻击;若运维人员直接登录服务器,堡垒机可避免权限混乱和误操作;HIDS作为主机层最后防线,建议在核心服务器上启用。预算有限时可先选用开源方案(如WAF用ModSecurity,堡垒机用JumpServer),但需投入运维成本。
HIDS和杀毒软件有什么区别?云服务器还需要装杀毒软件吗?
HIDS是主机入侵检测系统,侧重监控异常进程、文件变更、登录行为等,发现潜在入侵;杀毒软件主要基于特征库查杀恶意文件。云服务器建议部署HIDS,因为其能检测无文件攻击和横向移动,而传统杀毒软件在云环境效果有限。若合规要求,可二者并存,但需注意资源占用。
WAF能否完全防止网站被黑?
不能。WAF主要防御应用层攻击(如OWASP Top 10),但无法防止0day漏洞、业务逻辑缺陷或内部泄露。它需与代码安全、主机加固、定期漏洞扫描结合。例如,WAF可阻断SQL注入,但若代码存在后门,仍需HIDS检测异常进程。建议将WAF作为纵深防御的一环,而非唯一手段。
堡垒机自身的安全性如何保障?
堡垒机是运维入口,其安全性至关重要。应部署在内网,避免公网暴露;启用多因素认证;定期审计日志并备份;及时更新补丁。建议采用高可用架构,并限制访问IP。同时,堡垒机管理员权限应分离,避免单点失控。
如何验证HIDS、WAF、堡垒机的防护效果?
可定期进行模拟攻击测试:对WAF尝试SQL注入、XSS等(使用安全扫描工具);对HIDS模拟异常进程创建、文件篡改(如用脚本修改/etc/passwd);对堡垒机尝试越权访问。同时检查告警是否触发、日志是否完整。建议每季度进行一次红蓝对抗演练,持续优化规则。