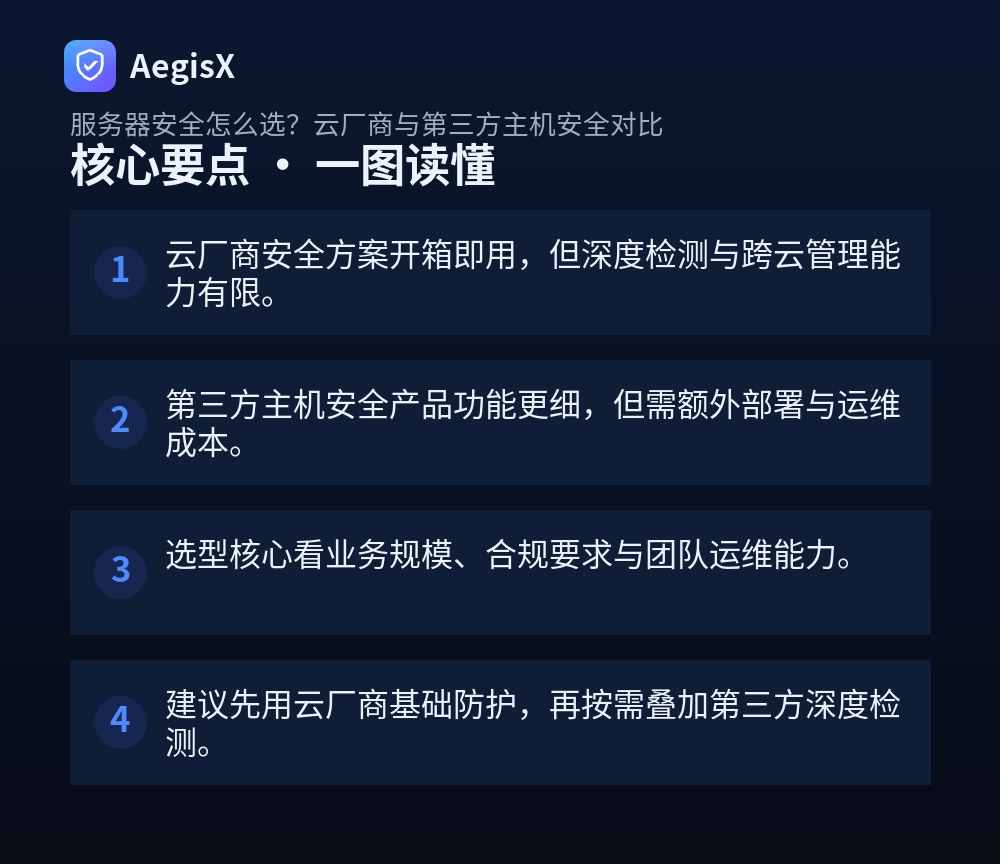
核心要点(TL;DR)
- 云厂商安全方案开箱即用,但深度检测与跨云管理能力有限。
- 第三方主机安全产品功能更细,但需额外部署与运维成本。
- 选型核心看业务规模、合规要求与团队运维能力。
- 建议先用云厂商基础防护,再按需叠加第三方深度检测。
痛点:安全产品眼花缭乱,到底该选谁?
作为运维或站长,面对云厂商自带的安全中心和第三方主机安全产品,常常陷入两难:云厂商方案开箱即用但深度不足,第三方产品功能强大却担心部署复杂、影响业务。本文从实战角度出发,对比两者优劣,并提供可落地的检查命令与选型清单,帮你快速决策。
云厂商方案 vs 第三方主机安全:核心差异
云厂商的安全能力通常集成在控制台,包括安全组、基础入侵检测、漏洞扫描和基线检查。优势是与云资源无缝集成,无需额外部署,适合快速构建基础防护。但缺点也很明显:检测规则相对通用,对0day或复杂攻击的响应依赖厂商更新;跨云管理能力弱,如果你有多云或混合云环境,难以统一管控。
第三方主机安全产品(如AegisX)通常以Agent形式部署在服务器上,提供更细粒度的行为监控、文件完整性保护、Webshell检测和实时告警。功能更深入,支持自定义规则和跨云统一管理,但需要额外采购和运维投入。下表对比关键维度:
| 维度 | 云厂商方案 | 第三方主机安全 |
|---|---|---|
| 部署方式 | 控制台开启,无需Agent | 需安装Agent |
| 检测深度 | 基础规则,依赖厂商更新 | 深度行为分析,支持自定义 |
| 跨云管理 | 仅限本云 | 支持多云/混合云 |
| 成本 | 通常包含在云费用中 | 额外订阅费用 |
| 运维复杂度 | 低 | 中(需管理Agent) |
实战排查:你的服务器真的安全吗?
无论选择哪种方案,先对现有服务器做一次快速体检。以下命令可帮助发现常见风险:
# 检查开放端口
netstat -tulnp | grep LISTEN

# 检查异常进程(CPU/内存占用高)
ps aux --sort=-%cpu | head -10

# 检查最近登录记录
last -n 20

# 检查计划任务
crontab -l
ls -la /etc/cron.*

# 检查SUID文件
find / -perm -4000 -type f 2>/dev/null如果发现可疑进程或陌生端口,立即使用lsof -i:端口号定位进程,并检查文件路径。对于Web服务器,还需检查/var/www下是否有可疑脚本。
分步解决:构建服务器安全防护体系
1. 基础加固(必做)
- 更新系统补丁:
yum update -y或apt upgrade -y - 配置防火墙:仅开放必要端口,使用
firewall-cmd或ufw - 禁用root远程登录:修改
/etc/ssh/sshd_config中PermitRootLogin no - 启用密钥登录,禁用密码认证
2. 选择安全产品并部署
根据业务规模选择:中小业务可先用云厂商安全中心开启基础防护;对安全要求高或跨云环境,建议部署第三方主机安全Agent。以AegisX为例,安装命令如下:
curl -sSL https://install.aegisx.com/agent.sh | bash -s -- --key YOUR_LICENSE_KEY安装后,在控制台配置策略,开启实时监控、漏洞扫描和基线检查。
3. 持续监控与响应
设置告警通知(邮件/短信/Webhook),定期查看安全报表。建议每周执行一次全盘扫描,每月进行一次基线合规检查。对于关键业务,可配置自动隔离受感染主机。
选型检查清单
- 业务是否跨多云?是则优先考虑第三方统一管理。
- 是否有等保合规要求?云厂商方案通常能快速满足基础要求。
- 团队是否有足够运维精力管理Agent?若无,云厂商方案更省心。
- 是否需要深度检测(如Webshell、内存马)?第三方产品更专业。
- 预算是否允许?第三方产品需额外费用,但可降低入侵风险。
行动建议
建议先使用云厂商免费的基础安全功能,快速建立防线;同时用上述命令做一次安全体检。若发现云厂商方案无法满足深度检测或跨云管理需求,再评估引入第三方主机安全产品(如AegisX),其轻量Agent和实时行为分析能有效补充云厂商的不足。安全是持续过程,定期巡检和及时响应比产品选型更重要。
常见问题(FAQ)
云厂商自带的主机安全功能够用吗?
对于中小业务,云厂商的基础防护(如安全组、基础入侵检测、漏洞扫描)通常够用,能快速满足等保合规要求。但若业务跨多云、需要深度行为分析或定制化规则,云厂商方案可能不够灵活,建议评估第三方产品补充。
第三方主机安全产品部署复杂吗?
主流第三方产品通常提供一键安装脚本或Agent,部署不复杂。以某产品为例,执行一条curl命令即可完成安装,但需注意Agent对系统资源的占用,建议先在测试环境验证兼容性,再批量推广。
如何评估服务器安全产品的检测效果?
可通过模拟攻击(如反弹shell、挖矿病毒)验证检测率,同时关注误报率。建议在测试环境部署产品,运行开源攻击模拟工具(如Atomic Red Team),观察告警准确性和响应速度,再结合自身业务特点做判断。
服务器安全产品会不会影响业务性能?
Agent类产品通常资源占用较低(CPU
有没有必要同时使用云厂商和第三方安全产品?
可以组合使用,但需避免功能重叠导致管理复杂。建议以云厂商基础防护为底线,第三方产品补充深度检测与跨云统一管理。例如,云厂商负责网络层防护,第三方负责主机层行为监控,形成互补。