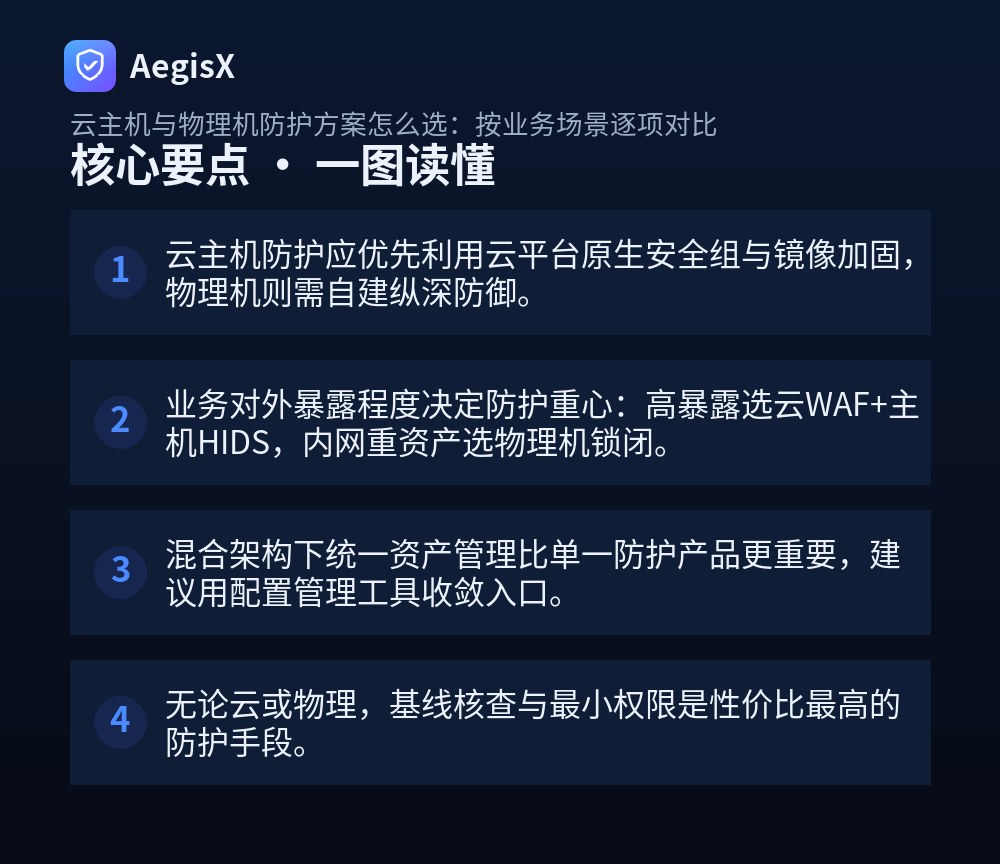
核心要点(TL;DR)
痛点引入:混合架构下的防护困惑
随着业务上云与物理机托管并存,运维人员常面临一个现实问题:云主机有安全组、镜像加固等原生能力,物理机则需从零构建防线。选型不当,要么重复投资,要么留下盲区。本文从实战角度,按业务场景逐项对比云主机与物理机的防护方案,给出可落地的命令与检查清单,帮你快速制定适合自身业务的主机安全策略。
一、云主机与物理机防护能力对比
云主机与物理机在防护基础上存在本质差异,理解这些差异是选型的第一步。
| 对比项 | 云主机 | 物理机 |
|---|---|---|
| 网络隔离 | 安全组、VPC、子网ACL | 交换机ACL、VLAN、主机防火墙 |
| 镜像与基线 | 云市场提供安全镜像,支持自定义镜像加固 | 需自行制作Golden Image,用PXE或 Cobbler 批量部署 |
| 入侵检测 | 可调用云API联动封禁,部署轻量Agent | 需手动配置封禁脚本,或与硬件防火墙联动 |
| 日志审计 | 云日志服务开箱即用,支持流日志 | 需自建ELK或使用Syslog集中收集 |
| 合规证明 | 依赖云服务商责任共担,需索取合规报告 | 需自行完成物理安全与设备合规 |
从表中可见,云主机在弹性与自动化上占优,物理机在数据主权与定制化上更强。选型时需结合业务暴露面与数据敏感度综合判断。
二、按业务场景逐项对比与操作步骤
场景1:对外提供Web服务
此类业务暴露面大,易受Web攻击和DDoS。云主机建议启用云WAF和安全组仅放行80/443,并在主机内配置iptables限制源IP;物理机则需在边界部署硬件WAF或反向代理,主机内同样启用防火墙。
具体操作(以CentOS为例):
# 云主机:安全组放行80/443,拒绝其他入站
# 主机内:仅允许WAF回源IP访问后端端口
iptables -A INPUT -p tcp --dport 8080 -s 10.0.0.0/24 -j ACCEPT
iptables -A INPUT -p tcp --dport 8080 -j DROP
物理机还需在交换机上配置ACL,限制管理端口仅运维网段可访问。
场景2:内网核心数据库
数据库主机不直接对外,但一旦失陷影响巨大。云主机应置于私有子网,通过安全组仅允许应用层访问;物理机需划分独立VLAN,并启用主机防火墙白名单。
检查清单:
- 确认数据库端口未对0.0.0.0/0开放
- 启用审计日志,记录所有登录与查询
- 定期使用
ss -tunlp核查监听端口 - 部署HIDS监控异常进程与文件变更
场景3:混合架构统一管理
混合架构下,资产分散导致防护策略难以统一。建议使用配置管理工具(如Ansible)批量推送基线,并集中收集日志。
Ansible基线示例:
- name: 确保SSH禁止root登录
  lineinfile:
    path: /etc/ssh/sshd_config
    regexp: '^PermitRootLogin'
    line: 'PermitRootLogin no'
notify: restart sshd同时,在云上启用配置审计,物理机使用OpenSCAP定期扫描,将结果汇总至统一仪表盘。
三、分步解决:制定防护方案的五个步骤
- 资产清点:列出所有云主机与物理机,标注业务等级、暴露面、数据敏感度。
- 基线加固:云主机使用云市场安全镜像或自定义脚本;物理机制作Golden Image,用PXE批量部署。
- 网络隔离:云上规划安全组与VPC;物理机划分VLAN并配置交换机ACL。
- 入侵检测:云主机部署轻量Agent,联动安全组封禁;物理机部署HIDS并配置手动封禁脚本。
- 持续监控:集中收集日志,设置告警规则,定期演练应急响应。
在防护建议环节,可考虑引入AegisX的主机安全能力,其支持多云与物理机统一管理,提供基线核查、入侵检测与合规检查,帮助简化混合架构下的运维负担。
四、检查清单与行动建议
无论选择哪种方案,以下检查项必须落实:
- 是否关闭不必要的端口与服务?
- 是否启用双因素认证?
- 是否定期更新系统补丁?
- 是否配置日志集中存储与告警?
- 是否制定并演练应急响应流程?
行动建议:先从资产清点和基线加固入手,再根据业务暴露面逐步叠加网络隔离与入侵检测。云主机优先利用云原生能力,物理机注重纵深防御与物理安全。混合架构下,统一管理工具比单一产品更重要,建议用自动化工具收敛配置差异,降低人为失误风险。
常见问题(FAQ)
我们公司刚上云,云主机安全组和主机防火墙都需要配吗?
需要,两者互补。安全组是云平台层面的虚拟防火墙,控制进出子网或实例的流量,但无法防御实例内部发起的攻击或横向移动;主机防火墙(如iptables/firewalld)在操作系统内运行,可细化到进程和用户。建议安全组做粗粒度区域隔离,主机防火墙做细粒度端口管控,形成纵深防御。
物理机没有云平台的安全组,怎么实现类似网络隔离?
物理机可通过交换机ACL、VLAN划分或主机防火墙实现网络隔离。推荐在物理机上启用iptables/nftables或firewalld,并配合交换机端口隔离。对于核心业务区,可部署硬件防火墙或使用Open vSwitch构建软件定义网络。同时,定期审查ACL规则,避免规则膨胀导致管理混乱。
云主机和物理机在入侵检测部署上有什么不同?
云主机推荐部署轻量级HIDS(如AegisX Agent),利用云API获取资产信息并联动安全组封禁;物理机因无法调用云API,需在HIDS中手动配置资产标签和封禁脚本,或与硬件防火墙联动。两者都需关注文件完整性监控、异常进程和登录审计,但云上可借助VPC流日志增强网络检测。
等保合规对云主机和物理机的要求有差异吗?
有差异但核心要求一致。等保2.0对云主机额外要求“云服务商安全责任共担”的证明,如租户隔离、数据残留处理;物理机则更关注机房物理访问控制、设备冗余。无论哪种,都需落实身份鉴别、访问控制、入侵防范、恶意代码防范和审计。建议使用合规检查工具(如OpenSCAP)定期自查。
预算有限时,云主机和物理机防护投入应该优先加在哪里?
优先加在资产清点和基线加固上。云主机可开启免费的安全组日志和配置审计,物理机用Ansible批量推送基线脚本。其次投资在日志集中分析(如ELK)和备份恢复演练。最后考虑商业HIDS。切忌盲目堆砌产品,而忽略基础安全配置和应急响应流程。