核心要点(TL;DR)
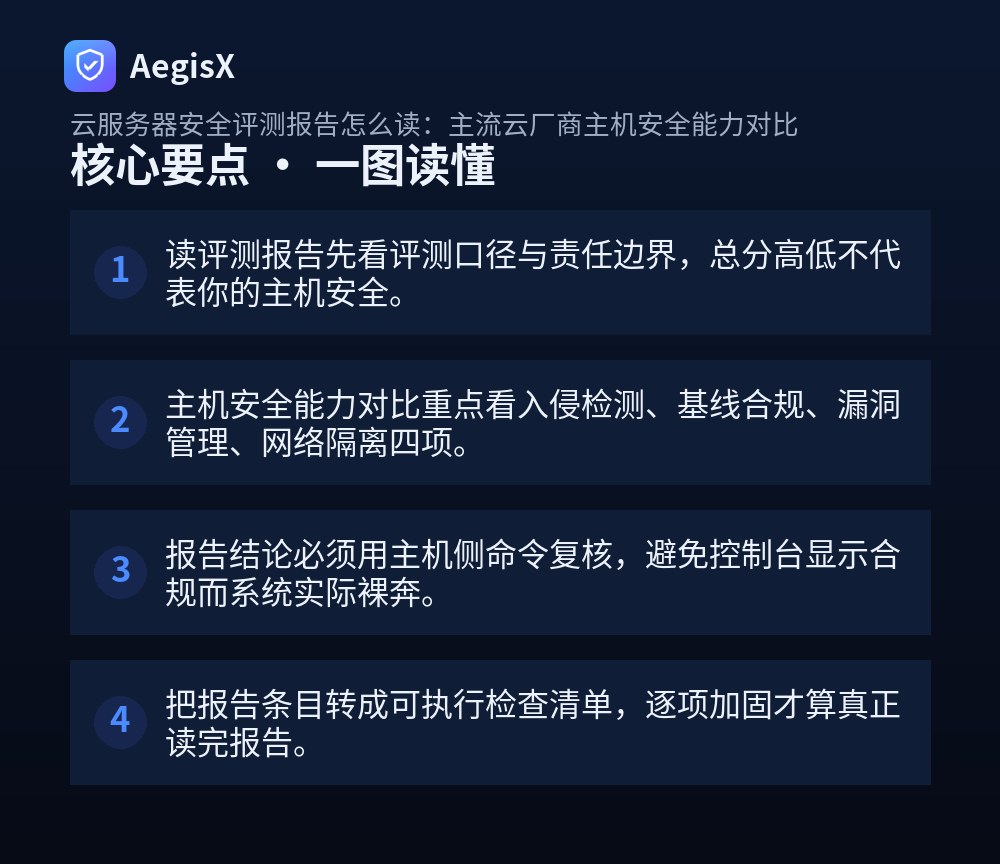
- 读评测报告先看评测口径与责任边界,总分高低不代表你的主机安全。
- 主机安全能力对比重点看入侵检测、基线合规、漏洞管理、网络隔离四项。
- 报告结论必须用主机侧命令复核,避免控制台显示合规而系统实际裸奔。
- 把报告条目转成可执行检查清单,逐项加固才算真正读完报告。
拿到一份几十页的云服务器安全评测报告,很多人只翻到总分那一页就关掉了。真正的问题在于:报告里的分数是平台侧能力的体现,而你主机里的弱口令、未打补丁的内核、对全网开放的 22 端口,报告一个字都不会替你改。本文面向要动手的运维和站长,把报告拆成可核查的维度,给出登录主机就能执行的命令和检查清单,让「读报告」变成「做加固」。
先搞清楚报告在评谁:责任共担模型下的口径差异
主流云厂商的安全评测报告,评测对象通常是云平台的基础设施、合规资质与控制台能力,属于责任共担模型中的「云的安全」。而「云中的安全」——操作系统、应用、账号、数据——由用户承担。读报告第一步,是找到评测范围说明,确认结论覆盖的是平台还是主机实例。
实操上可以做一次快速验证:登录一台云主机,执行以下命令确认基础防护是否真实生效。
# 查看安全组/防火墙实际放行情况
ss -tlnp
# 检查是否安装并运行主机安全 agent
systemctl status | grep -i -E 'aegis|security|hids'
# 查看系统补丁与内核版本
uname -r
rpm -qa --last | head -20   # CentOS/RHEL
dpkg -l | tail -20          # Debian/Ubuntu
如果 agent 未运行、端口对 0.0.0.0 开放、内核版本落后多个小版本,那么报告分数再高,你的实例仍处于高风险状态。
主机安全能力对比的四个硬指标
横向对比主流云厂商时,不要被功能列表长度迷惑,重点看四项能否落到主机侧。
| 能力维度 | 看什么 | 核查方式 |
|---|---|---|
| 主机入侵检测 | 暴力破解、异常进程、反弹 shell 是否告警 | 查看 agent 告警记录与规则库更新频率 |
| 基线合规检查 | 是否支持自定义模板与一键修复 | 对照等保/CIS 模板跑一次扫描 |
| 漏洞管理 | 是否覆盖内核、中间件、Web 组件 | 确认扫描周期与补丁推送机制 |
| 网络隔离 | 安全组默认拒绝、是否支持微隔离 | 检查默认规则与实例间访问控制 |
这四项决定了主机被入侵后能否被发现、能否快速止损。日志留存时长、合规报告导出属于加分项,按业务合规要求排序即可。
把报告条目转成检查清单:五步落地
第一步,收敛网络暴露面。安全组只放行必要端口,管理端口限定来源 IP。
# 查看当前监听与连接
ss -tlnp | grep -v 127.0.0.1
# 确认防火墙状态
firewall-cmd --list-all   # firewalld
ufw status verbose        # ufw
第二步,核查账号与权限。禁用密码登录、清理多余账号、限制 sudo。
grep -E '^PermitRootLogin|^PasswordAuthentication' /etc/ssh/sshd_config
awk -F: '>=1000{print }' /etc/passwd
grep -r 'NOPASSWD' /etc/sudoers /etc/sudoers.d/
第三步,补齐补丁与基线。用厂商 agent 或开源脚本跑一次全量基线扫描,把高危项列入待办,并建立每月补丁窗口。
第四步,开启主机入侵检测并配置告警到值班群。确认规则库有更新、告警能触达人,而不是只躺在控制台。
第五步,留存审计日志。确认系统日志与操作审计有集中存储,保留周期满足合规要求。
常见误读与避坑提示
- 把平台合规当主机合规:等保三级资质不等于你的实例配置达标,仍需逐项自查。
- 只看通过率不看检查项:模板未覆盖的自建服务、容器环境往往是盲区。
- agent 装了但没跑:升级或重装系统后 agent 掉线是高频问题,需纳入监控。
- 告警无人处理:没有值班闭环的入侵检测等于没有。
在防护建议层面,若团队人力有限,可考虑具备主机入侵检测、基线检查与漏洞管理一体化能力的方案,例如 AegisX 的对应能力,减少多套工具切换与告警分散的成本,但仍需保留人工复核环节。
行动建议
今天就做三件事:用上面的命令核查一台生产主机的端口、SSH 配置与 agent 状态;把报告里的高危条目整理成带责任人和截止日期的待办表;为下个月的补丁窗口设好日历提醒。报告的价值不在分数,而在你据此改掉了几个真实风险。
常见问题(FAQ)
云服务器安全评测报告的总分高,是不是就说明我的主机很安全?
不是。评测总分通常针对云平台自身的安全能力与合规资质,属于责任共担模型中的平台侧,而主机内部的账号、补丁、进程、日志仍由用户负责。总分高只说明平台底座较稳,你的云服务器是否安全,取决于安全组是否收敛、系统是否打补丁、是否开启主机入侵检测。建议拿到报告后,用主机侧命令逐项复核,而不是直接采信分数。
主机安全能力对比时,最该关注哪几项指标?
优先看四项:主机入侵检测是否覆盖暴力破解与异常进程、基线合规检查是否支持一键修复、漏洞管理是否包含内核与中间件补丁、网络隔离是否默认拒绝入站。这四项直接决定主机被入侵后的发现与止损速度。其余如日志留存、等保合规模板属于加分项,可按业务合规要求排序,不必被营销话术带偏。
报告说基线合规通过率100%,我还要自己检查吗?
要。基线通过率往往基于云厂商预置的检查项模板,可能与你的业务实际不符,也可能因检查周期滞后而失真。建议登录主机执行 sshd 配置核查、账号与 sudo 权限核查、防火墙规则核查,确认关键项真实生效。特别要检查是否存在模板未覆盖的自建服务与容器逃逸风险,报告通过不等于系统没有弱口令和多余端口。
中小团队没有专职安全人员,怎么低成本落地报告里的建议?
先做三件低成本高收益的事:收敛安全组只放行必要端口、开启主机入侵检测并配置告警到值班群、建立每月补丁窗口。这三项覆盖大部分常见入侵路径。随后用开源基线脚本做一次全量扫描,把高危项列入待办。若人力仍不足,可选用具备主机防护与基线检查一体化能力的方案,例如 AegisX 的对应能力,减少多套工具切换成本。
云厂商自带的主机安全 agent 和第三方方案怎么选?
看覆盖深度与运维成本。云厂商 agent 部署简单、与控制台联动好,适合作为基础防线;第三方方案通常在入侵检测规则、基线模板细粒度、跨云统一管理上更灵活。建议先确认 agent 是否真正运行、是否上报数据,再评估规则是否可自定义。跨多云或混合云场景,优先选支持统一纳管的方案,避免告警分散在多个控制台。