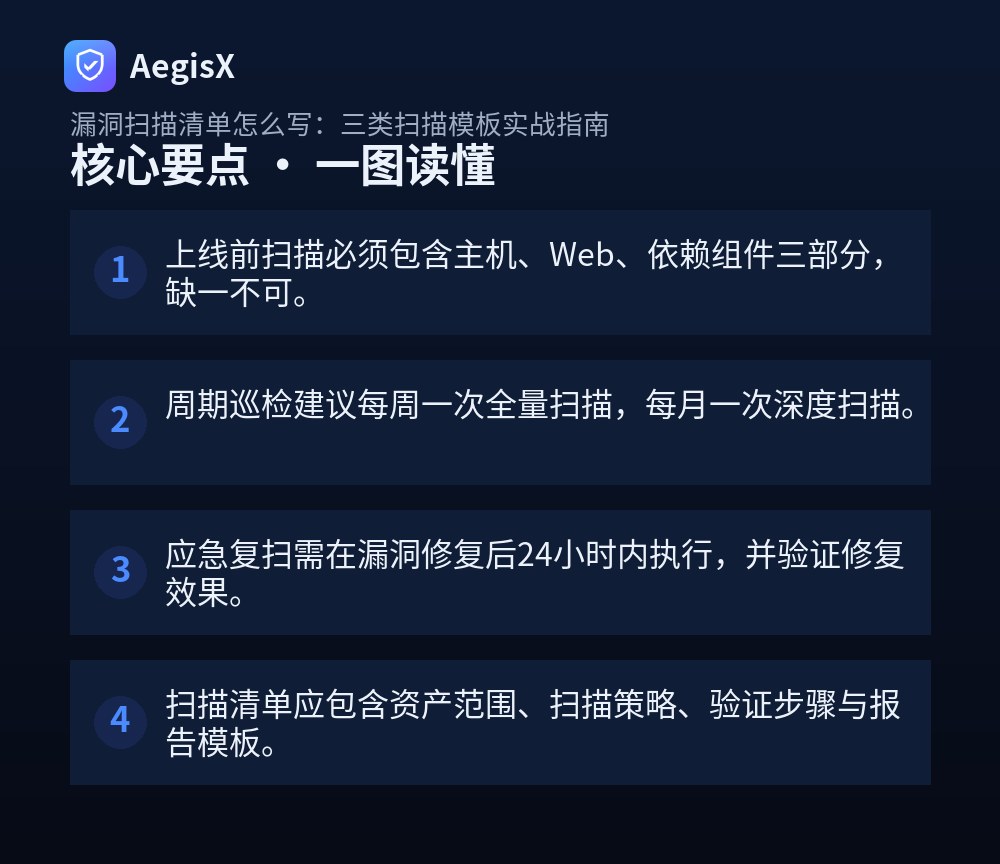
核心要点(TL;DR)
- 上线前扫描必须包含主机、Web、依赖组件三部分,缺一不可。
- 周期巡检建议每周一次全量扫描,每月一次深度扫描。
- 应急复扫需在漏洞修复后24小时内执行,并验证修复效果。
- 扫描清单应包含资产范围、扫描策略、验证步骤与报告模板。
很多运维和站长在漏洞扫描上吃过亏:上线前没扫,结果带病上线被攻击;周期巡检走过场,漏洞积压成山;应急复扫不及时,修复没验证导致二次入侵。根本原因往往不是工具不行,而是缺少一份可执行的漏洞扫描清单。本文给出上线前、周期巡检与应急复扫三类扫描模板,包含具体命令与检查项,拿来就能用。
一、上线前扫描清单:把漏洞挡在门外
上线前扫描的目标是确保新系统不带已知高危漏洞上线。清单应覆盖主机、Web应用与依赖组件三部分。
1. 主机与端口扫描
使用Nmap进行全端口扫描,识别开放服务与版本信息:
nmap -sS -sV -p- -T4 <目标IP> -oA scan_host
检查项:是否存在非必要开放端口(如6379、27017)、服务版本是否过旧、是否暴露管理后台。
2. Web应用扫描
使用AWVS或 nuclei 进行Web漏洞扫描:
nuclei -u https://example.com -severity critical,high -o web_scan.txt
检查项:SQL注入、XSS、文件上传、未授权访问、敏感信息泄露。重点关注登录口、上传点、API接口。
3. 依赖组件扫描
使用Trivy扫描镜像或目录中的依赖漏洞:
trivy fs --severity CRITICAL,HIGH /path/to/project
检查项:第三方库版本是否含已知CVE、是否使用过期基础镜像。
4. 上线前检查清单
- 所有新增域名/IP已纳入扫描范围
- 高危漏洞数为0,中危漏洞有修复计划
- 扫描报告已存档并通知开发修复
- 修复后已复扫验证
二、周期巡检清单:让安全状态持续可见
周期巡检的核心是持续发现新增漏洞与配置漂移。建议每周一次全量扫描,每月一次深度扫描。
1. 资产发现与变更监控
使用Nmap或 masscan 定期发现新开放端口:
masscan -p1-65535 --rate=1000 <网段> -oG scan_masscan.txt
对比历史结果,标记新增端口与服务,纳入扫描范围。
2. 漏洞扫描与基线检查
使用OpenVAS或 Nessus 执行全量扫描,同时运行基线检查脚本:
nuclei -l targets.txt -severity critical,high,medium -o weekly_scan.txt
检查项:高危漏洞是否新增、弱口令、未打补丁的系统、错误配置(如目录遍历、CORS配置不当)。
3. 周期巡检清单
- 扫描范围覆盖所有生产资产
- 高危漏洞24小时内响应,中危72小时内响应
- 扫描报告与上月对比,跟踪漏洞趋势
- 修复率纳入运维考核
三、应急复扫清单:修复后必须验证
发生安全事件或修复高危漏洞后,必须执行应急复扫,确认修复生效且无遗漏。
1. 复扫触发条件
- 收到漏洞预警或入侵告警
- 高危漏洞修复完成
- 系统变更(如升级、配置修改)
2. 复扫步骤
针对已修复漏洞进行精准复扫:
nuclei -u https://example.com -t cves/2021/CVE-2021-44228.yaml -o rescan.txt
同时执行全量快速扫描,防止修复引入新漏洞:
nmap -sV -p- <目标IP> -oA rescan_host
3. 应急复扫清单
- 漏洞修复后24小时内完成复扫
- 复扫报告确认漏洞已不可利用
- 检查修复是否引入新风险
- 更新漏洞管理台账,闭环归档
四、三类扫描模板对比与选用
| 扫描类型 | 频率 | 扫描深度 | 关键输出 |
|---|---|---|---|
| 上线前扫描 | 每次上线 | 深度全量 | 高危漏洞清零报告 |
| 周期巡检 | 每周/每月 | 全量+增量 | 漏洞趋势与修复率 |
| 应急复扫 | 事件驱动 | 精准+快速 | 修复验证报告 |
选用建议:新系统上线必须执行上线前扫描;生产环境坚持周期巡检;任何高危修复后必须应急复扫。
五、落地建议与工具推荐
清单要落地,需配套工具与流程。建议将扫描任务集成到CI/CD流水线,使用自动化平台统一管理。例如AegisX提供资产发现、漏洞扫描与修复验证的一体化能力,可自定义扫描策略并生成合规报告,帮助团队将三类清单固化为标准流程。
行动建议:立即根据业务规模选择上述模板,填充资产列表与责任人,本周内执行一次全量扫描,并建立漏洞修复闭环机制。
常见问题(FAQ)
漏洞扫描清单应该包含哪些基本要素?
一份完整的漏洞扫描清单应包含:资产范围(IP/域名)、扫描工具与策略、扫描时间窗口、漏洞等级定义、修复责任人、验证方式与报告模板。缺少任一要素都可能导致扫描遗漏或修复不闭环。
上线前扫描和周期巡检的扫描策略有什么不同?
上线前扫描侧重全面性与严格性,需覆盖所有新增资产与依赖组件,通常采用深度扫描;周期巡检侧重持续性与效率,可采用增量扫描或轻量扫描,重点关注变更部分与高危漏洞。
应急复扫应该在漏洞修复后多久进行?
建议在漏洞修复后24小时内进行应急复扫,以确认修复是否生效。对于高危漏洞,应在修复后立即复扫,并保留复扫报告作为闭环依据。
如何确保漏洞扫描清单被执行到位?
将清单纳入CI/CD流程或运维工单系统,设置强制卡点;同时指定专人负责扫描任务下发与结果审核,定期审计扫描记录与修复率,确保清单落地。
扫描报告应该包含哪些内容?
扫描报告应包含:扫描目标与时间、扫描工具与策略、漏洞列表(含等级、描述、位置)、修复建议、修复状态跟踪。报告需存档备查,并作为修复验证的依据。