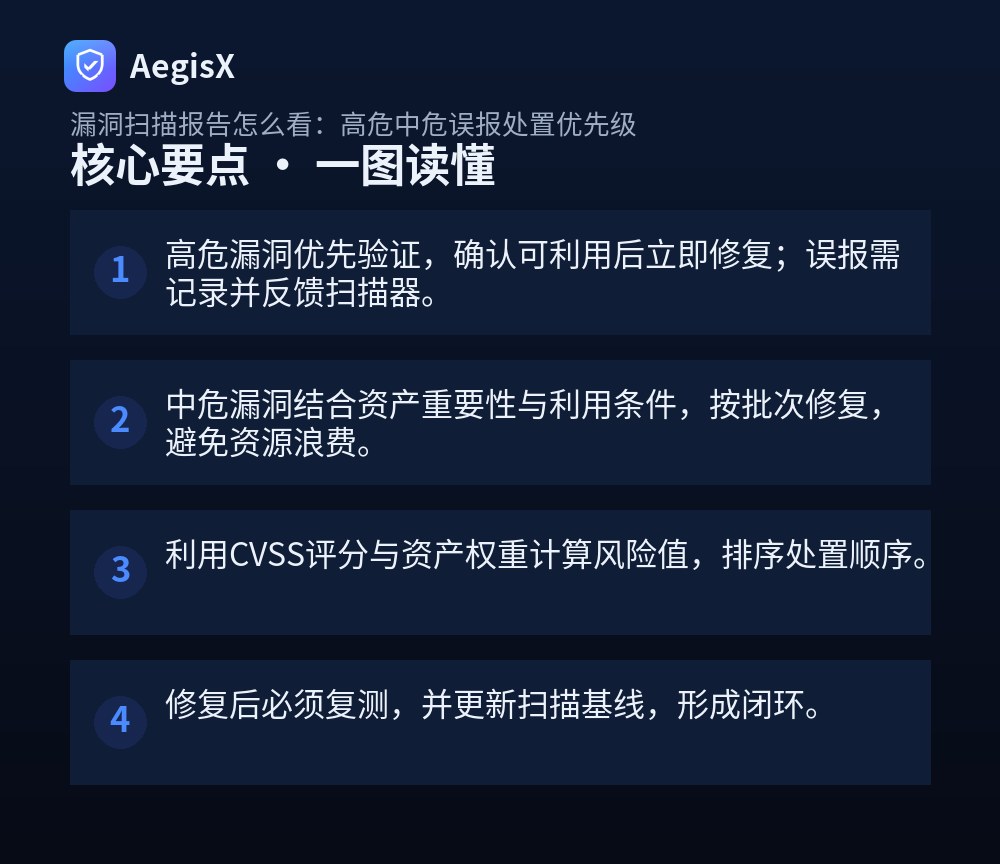
核心要点(TL;DR)
- 高危漏洞优先验证,确认可利用后立即修复;误报需记录并反馈扫描器。
- 中危漏洞结合资产重要性与利用条件,按批次修复,避免资源浪费。
- 利用CVSS评分与资产权重计算风险值,排序处置顺序。
- 修复后必须复测,并更新扫描基线,形成闭环。
痛点:报告满屏高危,先修哪个?
每次扫描后,报告里动辄几十个高危、上百个中危,还有一堆误报。运维时间有限,全修不现实,不修又怕出事。本文从实战角度,教你快速验证漏洞、识别误报,并基于资产重要性和利用难度制定处置优先级,把精力用在刀刃上。
第一步:快速验证,剔除误报
扫描器不是神,误报率可能高达30%。先别急着修,花10分钟验证几个典型漏洞。
1. 版本比对法
对于“Apache Log4j2 远程代码执行”这类基于版本的漏洞,先确认实际版本:
# 查看Log4j版本
find / -name "log4j-core-*.jar" 2>/dev/null
# 或通过应用依赖检查
mvn dependency:tree | grep log4j
如果版本不在影响范围内,直接标记误报。
2. 手动验证法
对于SQL注入、XSS等,用简单payload测试:
# 测试SQL注入(观察报错)
curl -s "http://example.com/search?q=1'" | grep -i "sql syntax"
# 测试XSS(观察是否弹窗)
curl -s "http://example.com/search?q=alert(1)" | grep "alert(1)"
若无预期反应,可能是误报。记录验证结果,并在扫描器中标记为误报,减少后续干扰。
第二步:评估风险,排定优先级
真实漏洞中,按风险值排序:风险值 = CVSS评分 × 资产权重 × 暴露程度。资产权重:核心业务=1.0,一般业务=0.6,测试环境=0.3;暴露程度:互联网暴露=1.0,内网=0.5。
| 漏洞 | CVSS | 资产权重 | 暴露程度 | 风险值 | 优先级 |
|---|---|---|---|---|---|
| 高危A(RCE) | 9.8 | 1.0 | 1.0 | 9.8 | P0(立即) |
| 高危B(信息泄露) | 7.5 | 0.6 | 0.5 | 2.25 | P2(本周) |
| 中危C(XSS) | 6.1 | 1.0 | 1.0 | 6.1 | P1(3天内) |
P0立即修复,P1三天内,P2一周内,P3月度维护。中危漏洞若在核心系统且可被利用,优先级可能高于边缘高危。
第三步:分步修复,闭环管理
1. 制定修复计划
按优先级列出修复清单,明确责任人和时间点。例如:
- P0:今晚热修复,打补丁或临时WAF规则拦截。
- P1:3天内升级组件或修改配置。
- P2:本周内安排变更。
2. 执行修复
常见修复命令示例:
# 升级OpenSSL(修复CVE-2023-0286)
sudo apt update && sudo apt install --only-upgrade openssl
# 修改Nginx配置禁用TLS 1.0/1.1
sed -i 's/ssl_protocols TLSv1 TLSv1.1 TLSv1.2;/ssl_protocols TLSv1.2 TLSv1.3;/' /etc/nginx/nginx.conf
nginx -s reload
3. 复测与闭环
修复后立即复测,使用原扫描器或手动验证。确认漏洞消除后,更新扫描基线,避免重复报告。同时记录修复过程,形成知识库。
第四步:防护建议与工具辅助
减少误报和提升修复效率,可借助自动化工具。例如,AegisX 的漏洞管理模块支持风险值排序、误报标记和修复跟踪,帮助团队聚焦真实风险。日常建议:
- 使用认证扫描,提高准确性。
- 定期更新扫描器插件和漏洞库。
- 对已知误报添加排除规则。
- 建立资产台账,明确权重。
行动建议:立即执行的检查清单
- 导出最近一次扫描报告,按风险值排序。
- 抽取前5个高危漏洞,手动验证是否为误报。
- 对确认的漏洞,按P0-P3分配修复时间。
- 修复后24小时内复测,并更新基线。
- 将误报反馈给扫描器厂商或团队,优化规则。
记住:不是所有高危都紧急,也不是所有中危都可忽略。用数据驱动决策,才能高效安全。
常见问题(FAQ)
扫描报告里高危漏洞很多,但有些明显是误报,怎么快速筛选?
先看漏洞描述与影响版本,对比实际服务版本;再用nmap或curl手动验证,如SQL注入可尝试单引号报错。确认误报后,在扫描器中标记并提交反馈,同时记录到误报库,避免重复告警。
中危漏洞是不是可以暂时不管?
不能一概而论。中危漏洞若位于核心业务系统或可被组合利用提权,应提升优先级。建议按资产重要性加权评分,核心资产的中危漏洞应在一周内修复,边缘资产可延后至月度维护窗口。
如何向领导解释漏洞修复的优先级?
用风险值说话:风险值=CVSS评分×资产权重×暴露程度。将漏洞按风险值排序,并说明修复所需资源与潜在影响,用数据支撑决策,避免凭感觉争论。
修复漏洞后需要做什么?
修复后必须复测,确认漏洞已消除;同时更新扫描基线,避免下次扫描重复报告。建议记录修复过程与验证结果,形成知识库,供团队参考。
误报太多,如何优化扫描策略?
调整扫描器插件,关闭不适用项;使用认证扫描提高准确性;定期更新漏洞库;对已知误报添加排除规则。同时结合人工验证,减少无效告警。