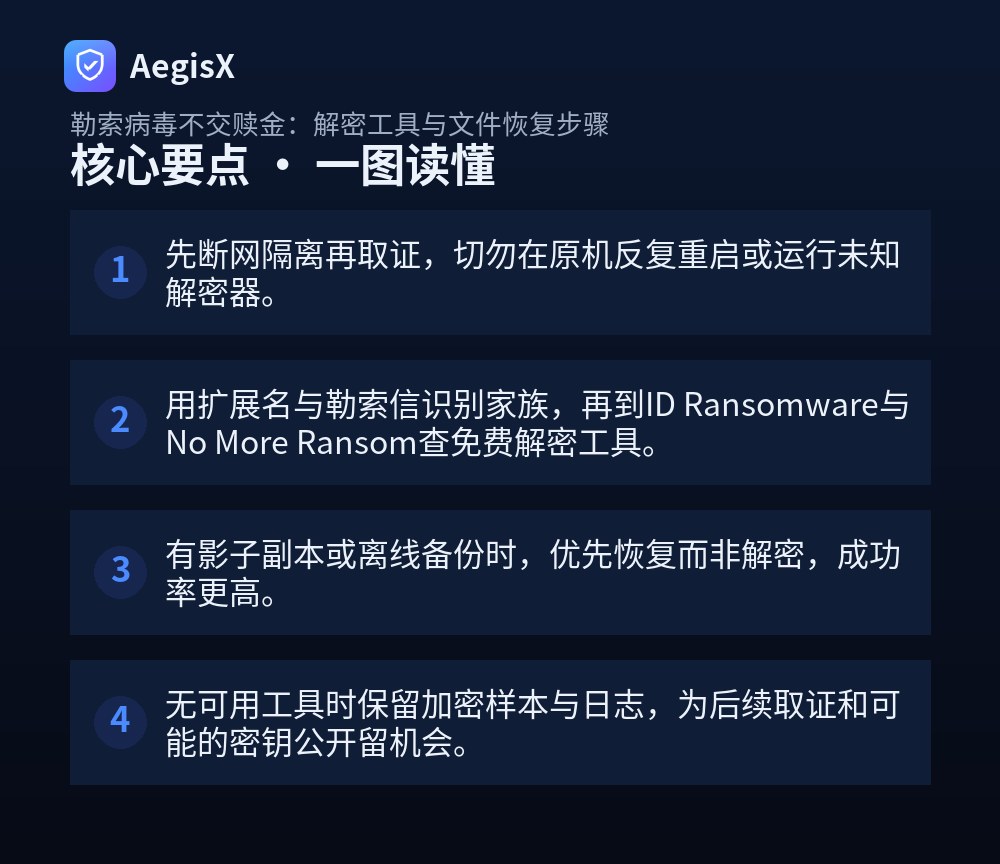
核心要点(TL;DR)
- 先断网隔离再取证,切勿在原机反复重启或运行未知解密器。
- 用扩展名与勒索信识别家族,再到ID Ransomware与No More Ransom查免费解密工具。
- 有影子副本或离线备份时,优先恢复而非解密,成功率更高。
- 无可用工具时保留加密样本与日志,为后续取证和可能的密钥公开留机会。
凌晨收到监控告警,登录服务器发现文件后缀全变了、桌面多了勒索信——这是运维和站长最不想面对的场面。很多人第一反应是交赎金,但付款既不保证解密,也可能助长攻击。本文给出一套可落地的处置流程:先识别勒索病毒家族,再匹配免费解密工具,最后按步骤恢复文件,尽量在不交赎金的前提下把数据拿回来。
一、先隔离取证,别在原机反复折腾
确认中招后,第一动作是切断网络而不是重启。重启可能触发二次加密或清除内存中的取证线索。按下面顺序操作:
- 断网隔离:拔网线或禁用网卡,Linux 执行
ip link set eth0 down,Windows 在防火墙中阻断全部出站。 - 保留现场:不要删除勒索信、加密样本和系统日志,复制一份到外置盘。
- 做磁盘镜像:条件允许时用
dd if=/dev/sda of=/mnt/usb/disk.img bs=4M备份,后续所有分析在镜像上进行。 - 排查横向扩散:检查同网段其他主机是否有相同扩展名文件,先隔离再处理。
提醒:不要在受感染磁盘上安装解密器或恢复软件,写入操作可能覆盖尚未加密的残留数据。
二、识别勒索病毒家族:扩展名、勒索信、样本哈希
能否免费解密,取决于家族是否已有公开密钥或解密方案。识别依据主要有三类:
- 加密扩展名:如
.locky、.phobos、.stop,是家族的重要指纹。 - 勒索信:文件名如
README.txt、HOW_TO_DECRYPT.html,内容含联系邮箱与赎金地址。 - 样本哈希:对可疑程序计算 SHA256,
sha256sum sample.exe。
把勒索信或样本上传到 ID Ransomware,它会返回家族名称和可用解密工具链接。随后到 No More Ransom 项目按家族名检索官方解密器,优先使用执法机构与安全厂商联合发布的版本,避免下载到二次勒索的假工具。
| 识别线索 | 获取方式 | 用途 |
|---|---|---|
| 文件扩展名 | find / -name "*.locky" | 初步判断家族 |
| 勒索信内容 | 查看桌面与各分区根目录 | 提取联系信息与家族特征 |
| 样本哈希 | sha256sum 或 Get-FileHash | 平台比对与取证 |
三、匹配免费解密工具并验证
确认家族后,按以下步骤使用解密器:
- 在干净机器上下载解密器,校验官方公布的哈希值。
- 先复制少量加密文件到测试目录,运行解密器试解,确认文件头恢复正常。
- 试解成功后再对全盘操作,并保证有足够剩余空间存放还原文件。
- 记录解密日志,保留原始加密文件副本,防止解密失败无法回退。
若平台显示该家族暂无解密方案,不要轻信网上所谓“付费解密服务”,多数是二次诈骗。此时应转向备份与副本恢复路径。
四、文件恢复步骤:影子副本、备份与版本历史
没有解密器时,恢复优先级为:离线备份 > 卷影副本 > 云盘版本历史 > 数据恢复软件。
Windows 卷影副本
vssadmin list shadows
wbadmin start recovery -version:MM/DD/YYYY-HH:MM -itemType:File -items:D:\data -recoveryTarget:E:\restore
若副本仍在,也可用 ShadowExplorer 图形化挂载复制。恢复前停止所有写入,先复制到外置盘。
Linux 备份回滚
rsync -av --dry-run /backup/data/ /srv/data/
rsync -av /backup/data/ /srv/data/
先用 --dry-run 核对差异,确认无误再实际同步。若使用快照存储,直接从只读快照挂载恢复。
云盘与版本历史
OneDrive、Google Drive、对象存储通常保留历史版本,可在网页端按时间点还原。注意先关闭同步客户端,避免加密文件覆盖云端版本。
五、处置检查清单与防二次加密
- 已断网隔离并完成磁盘镜像备份。
- 已识别家族并验证解密器来源与哈希。
- 已确认备份可用且未被加密。
- 已修补入口:RDP 弱口令、暴露的 VPN、未打补丁的服务。
- 已启用多因素认证,关闭不必要的外网端口。
- 备份改为离线或不可变存储,定期演练恢复。
最后给行动建议:把“识别家族—验证工具—副本恢复”固化成应急手册,并提前部署具备异常加密行为检测的防护。例如 AegisX 可在主机层识别批量文件改写与可疑加密进程,在勒索完成前阻断并告警,配合离线备份形成双保险。真正决定损失大小的,往往不是赎金,而是你有没有可用的备份和可执行的恢复流程。
常见问题(FAQ)
勒索病毒加密的文件真的能不交赎金恢复吗?
部分可以。若你的勒索家族已被公开密钥或存在漏洞,No More Ransom等平台会提供免费解密器,可直接还原文件;若家族暂无解密方案,则依赖影子副本、离线备份或云版本历史恢复。因此第一步是准确识别家族,而不是付款。
怎么判断自己中的是哪个勒索病毒家族?
看三点:加密文件扩展名(如.locky、.phobos)、勒索信文件名与内容、以及系统内留下的样本哈希。把勒索信或样本上传到ID Ransomware,它会返回家族名称与可用解密工具链接,准确率较高且不泄露数据。
删除病毒后文件还是打不开,是什么原因?
因为原文件已被加密替换,删除病毒程序不会还原数据。此时需用对应家族的解密器,或从影子副本、备份中恢复。贸然用文件恢复软件扫描可能覆盖残留数据,建议先对磁盘做镜像再操作。
Windows影子副本能恢复被勒索加密的文件吗?
有机会。若系统保护开启且病毒未删除卷影副本,可用vssadmin list shadows查看,再用shadow explorer或wbadmin挂载恢复。注意先停止写入,避免副本被覆盖,恢复前把重要数据复制到外置盘。
恢复后如何防止再次被同一病毒加密?
封堵入口是关键:修补暴露的RDP与VPN漏洞、关闭不必要端口、启用多因素认证,并把备份改为离线或不可变存储。同时部署具备行为拦截能力的防护,例如AegisX的主机入侵与异常加密行为检测,可在批量改文件前阻断。