核心要点(TL;DR)
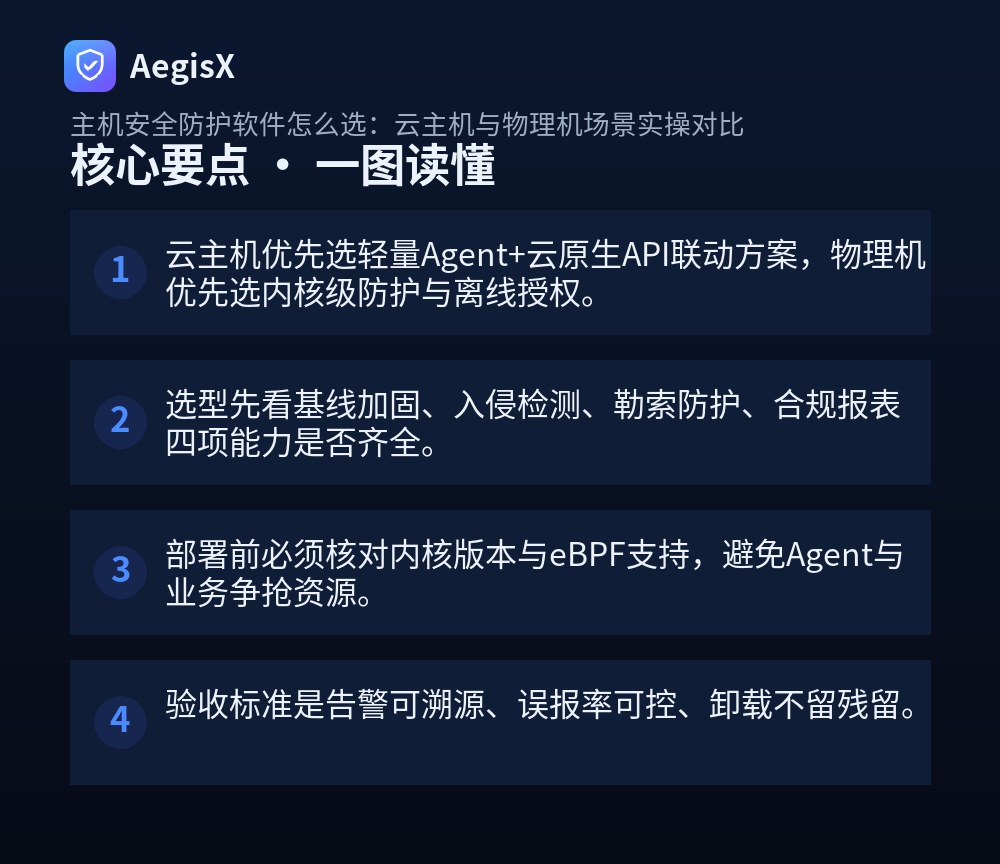
- 云主机优先选轻量Agent+云原生API联动方案,物理机优先选内核级防护与离线授权。
- 选型先看基线加固、入侵检测、勒索防护、合规报表四项能力是否齐全。
- 部署前必须核对内核版本与eBPF支持,避免Agent与业务争抢资源。
- 验收标准是告警可溯源、误报率可控、卸载不留残留。
很多运维在采购主机安全防护软件时,习惯拿一份通用参数表横向对比,结果上线后才发现:云主机上Agent频繁掉线,物理机上内核模块加载失败,告警一天几百条却没人能定位。问题不在产品本身,而在场景没对齐。本文按云主机与物理机两条线拆解选型逻辑,给出可直接执行的排查命令、部署步骤与验收清单,帮你把主机安全防护软件真正用起来。
一、先明确:主机安全防护软件到底要解决什么
主机安全防护软件(常见形态为HIDS、主机入侵检测、服务器安全Agent)核心解决四件事:
- 基线加固:账号、权限、SSH、内核参数是否符合安全配置。
- 入侵检测:进程、网络连接、文件、账号的异常行为告警。
- 恶意代码与勒索防护: webshell、挖矿、加密行为的识别与阻断。
- 合规与审计:操作日志留存、等保报表输出。
选型时先确认这四项是否齐全,再看部署形态。缺任何一项,后期都要靠拼凑工具补,运维成本翻倍。
二、云主机与物理机的差异点在哪
| 维度 | 云主机 | 物理机 |
|---|---|---|
| 部署与授权 | 按量/订阅,依赖外网回连 | 按节点授权,需离线激活 |
| 内核与驱动 | 多为定制内核,需确认eBPF支持 | 内核版本杂,需编译兼容模块 |
| 网络防护 | 可与安全组、VPC流日志联动 | 依赖本机防火墙与镜像流量 |
| 性能敏感度 | 规格小,Agent资源占用要求高 | 资源相对充裕,但业务不可中断 |
| 典型风险 | 快照回滚掩盖入侵痕迹 | 内网横向移动、U盘摆渡 |
结论很直接:云主机优先选轻量Agent+云API联动,物理机优先选内核级防护+离线授权。混布环境统一控制台、分策略组管理。
三、部署前的兼容性排查(必做)
Agent装不上或装完业务抖动,九成是兼容性问题。按下面顺序查:
uname -r
cat /etc/os-release
grep -i bpf /boot/config-$(uname -r)
systemctl status auditd
ss -lntp | head -20- 确认内核版本在产品支持列表内,低于3.10的老内核慎选eBPF方案。
- 检查auditd是否已被占用,避免双审计冲突。
- 记录部署前基线:
top -b -n1 > before.txt、free -m、iostat -x 1 3,用于对比。 - 云主机确认能否出网回连控制台,不能则配置代理或私网接入点。
四、分步部署与策略配置
- 灰度安装:先选1台非核心节点,执行安装脚本后观察30分钟CPU与IO。
- 开启审计模式:首周只告警不阻断,收集误报基线。
- 配置关键目录监控:排除
/var/log、/tmp缓存与数据库数据目录,避免全盘扫描。 - 启用基线检查:按等保三级模板跑一次,导出高危项清单。
- 开启勒索行为拦截:对网站根目录、备份目录设置只读保护与诱饵文件。
- 批量推送:策略验证通过后按业务分组批量安装,保留回滚脚本。
提示:卸载测试同样重要。执行卸载后检查lsmod | grep -i 安全模块名与残留目录,确保不留内核模块。五、验收清单与横向对比
- Agent在线率≥99%,掉线有告警。
- 常驻CPU占用单核≤5%,内存≤200MB。
- 高危基线整改率可量化,报表可导出。
- 告警可溯源到进程链与登录账号。
- 误报率经一周调优后低于可接受阈值。
在基线加固与勒索防护的联动上,可关注AegisX的主机侧能力:其基线检查与文件行为监控可统一策略下发,适合云主机与物理机混布场景,减少多控制台切换成本。
六、行动建议
先做兼容性排查再谈采购,用灰度部署验证性能,用一周审计期校准误报,最后按清单验收。主机安全防护软件的价值不在装了多少台,而在告警能否闭环、基线能否持续达标。建议本周先挑一台云主机和一台物理机做对照测试,把上面的命令跑一遍,数据会告诉你答案。
常见问题(FAQ)
云主机已经自带安全组了,还需要装主机安全防护软件吗?
需要。安全组只做网络层四元组过滤,管不到进程行为、文件篡改和账号提权。主机安全防护软件补的是主机内部可见性:谁在执行反弹Shell、哪个文件被加密、是否新增了隐藏账号。云主机场景建议选支持云API联动、Agent轻量的方案,把安全组当第一道门,主机防护当第二道锁。
物理机和云主机能用同一套主机安全防护软件吗?
多数产品可以,但授权与部署方式要分开看。物理机通常按节点买永久或年度授权,需支持离线激活与内网升级;云主机多用按量或包年订阅,依赖外网回连控制台。混布环境建议统一控制台、分策略组管理,避免物理机因无法出网导致Agent掉线。
装了HIDS后服务器变慢,怎么排查是不是Agent的问题?
先用top -Hp与pidstat -p 定位Agent线程CPU占用,再用iotop看是否频繁扫描磁盘。若Agent常驻CPU超过单核5%或IO等待明显升高,检查是否开启了全盘实时监控,改为关键目录监控并排除日志与缓存路径。仍异常则降级为审计模式观察,必要时更换基于eBPF的轻量方案。
主机安全防护软件能防勒索病毒吗?
能防一部分,关键看是否具备文件加密行为拦截与诱饵文件能力。纯特征扫描对未知勒索效果有限,应选择带行为监控的产品:监控高频文件改写、批量重命名与影子副本删除,并配置关键目录只读保护。同时保留离线备份,防护软件是减损手段而非保险。
等保测评时主机安全防护软件要准备哪些材料?
准备三类:产品合规证书与销售许可、策略配置截图(基线、审计、告警)、近三个月告警处置记录。测评关注入侵防范与恶意代码防范条款,需证明Agent在线率、基线达标率和告警闭环。建议提前导出报表,把高危项整改记录一并归档。