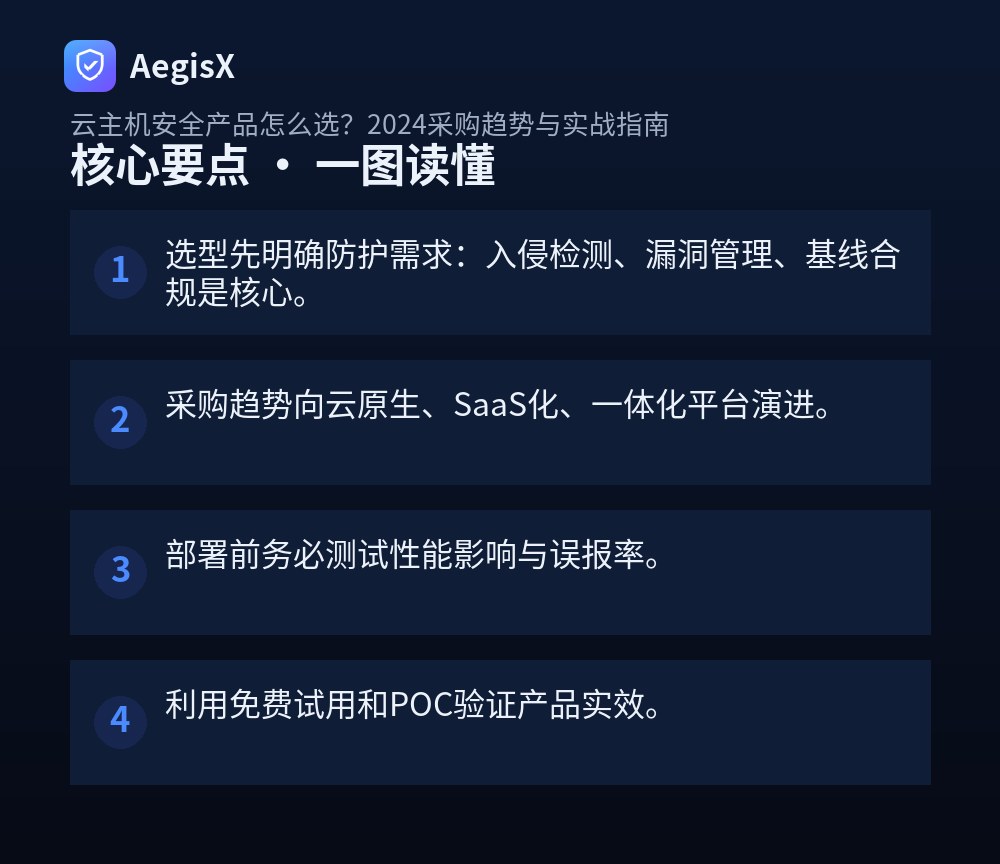
核心要点(TL;DR)
痛点引入:云主机安全选型为何这么难?
随着云原生架构普及,云主机安全产品层出不穷,但运维人员常面临选择困难:功能重叠、性能影响未知、采购成本不透明。本文从实战角度出发,提供服务器安全系统选型步骤、对比维度和采购趋势,助你快速落地。
一、明确需求:你的云主机到底需要什么防护?
选型第一步是梳理自身安全需求。常见需求包括:
- 入侵检测与响应:实时监控进程、文件、网络异常,如暴力破解、 webshell 上传。
- 漏洞管理:定期扫描系统软件、中间件漏洞,并提供修复建议。
- 基线合规:对照等保2.0或CIS标准检查配置,如SSH端口、密码策略。
- 资产清点:自动发现主机上的应用、端口、账号,避免影子资产。
建议用以下命令快速检查当前主机的基础安全状态:
# 检查开放端口
netstat -tulnp
# 检查账号锁定策略
cat /etc/pam.d/system-auth | grep pam_tally2
# 检查SSH配置
grep -E "^PermitRootLogin|^PasswordAuthentication" /etc/ssh/sshd_config
根据检查结果列出必须解决的问题,作为选型的功能清单。
二、产品对比:主流云主机安全方案有哪些?
市场产品可分为三类:云厂商原生安全组件、第三方主机安全Agent、开源自建方案。关键对比维度如下:
| 类型 | 代表产品 | 优点 | 缺点 |
|---|---|---|---|
| 云厂商原生 | A云主机安全、B云安全中心 | 集成度高,一键部署 | 绑定云平台,功能较基础 |
| 第三方Agent | AegisX、Cwpp类产品 | 功能全面,跨云支持 | 需安装Agent,可能影响性能 |
| 开源自建 | Wazuh、OSSEC | 免费,可定制 | 维护成本高,需安全团队 |
建议中小团队优先考虑第三方Agent方案,兼顾功能与运维成本;大型企业可混合使用云原生与第三方产品,实现纵深防御。
三、采购趋势:2024年云主机安全市场风向
根据近期市场动态,采购趋势呈现以下特点:
- 云原生一体化:CWPP(云工作负载保护平台)整合主机、容器、无服务器安全,减少多产品管理复杂度。
- SaaS化交付:安全能力以订阅制SaaS提供,降低初始投入,按需扩展。
- 重视实战效果:采购方更关注产品能否有效阻断攻击,而非单纯功能列表,要求提供POC测试。
- 合规驱动:等保2.0、数据安全法推动基线合规和日志审计成为必选项。
在评估产品时,可要求厂商提供真实环境测试报告,并关注是否支持API集成到现有运维体系。
四、实战选型步骤:从测试到部署
遵循以下步骤可降低选型风险:
- 需求清单化:将必备功能(如入侵检测、漏洞扫描)和加分功能(如容器安全)列出,并设定权重。
- 申请POC测试:在非生产环境部署2-3款产品,运行一周,记录告警准确率和性能数据。
- 性能影响测试:使用stress-ng模拟负载,对比安装Agent前后的CPU、内存占用:
# 安装stress-ng
sudo yum install stress-ng -y
# 模拟CPU负载
stress-ng --cpu 4 --timeout 60s
# 监控资源使用
top -b -n 1 | head -20- 集成验证:测试告警能否通过Webhook推送到钉钉/企业微信,并验证API接口是否满足自动化需求。
- 采购谈判:明确许可数量、支持响应时间、升级政策,避免隐藏成本。
五、检查清单:部署前必做的5项确认
- 确认Agent与操作系统版本兼容性(如CentOS 7/8, Ubuntu 20.04)。
- 验证网络策略:Agent需要访问管理端端口(如443),确保安全组放行。
- 规划资源占用:预留至少5% CPU和200MB内存给安全Agent。
- 制定回滚方案:记录卸载命令,以防Agent导致业务异常。
- 明确运维责任:安全告警由谁处理,是否需与现有工单系统对接。
例如,AegisX提供一键部署脚本和详细的集成文档,可快速完成上述验证。
行动建议:立即开始你的选型POC
不要停留在纸面比较,立即选择2款产品申请试用,在测试环境中部署并模拟攻击(如使用nmap扫描、上传测试webshell),观察检测效果。同时,关注厂商的更新频率和社区活跃度,确保长期支持。记住,最好的产品是能融入你运维流程的那一个。
常见问题(FAQ)
云主机安全产品主要有哪些类型?
主要分为主机入侵检测(HIDS)、漏洞扫描、基线合规检查、云工作负载保护平台(CWPP)等。HIDS实时监控异常行为;漏洞扫描发现系统弱点;基线合规确保配置安全;CWPP提供综合防护。选型时应根据业务需求组合使用。
如何评估云主机安全产品的性能影响?
可通过压力测试和监控对比。部署前在测试环境运行典型业务负载,使用top、vmstat等命令监控CPU、内存占用;同时观察网络延迟和磁盘I/O变化。建议性能损耗控制在5%以内,避免影响业务。
采购云主机安全产品时要注意哪些隐藏成本?
注意许可模式(按核/按实例)、日志存储费用、扩展功能收费和技术支持费用。有些产品低价入门但高级功能需额外付费。建议明确需求,对比总拥有成本(TCO),并询问是否包含升级和运维服务。
云主机安全产品如何与现有运维流程集成?
可通过API对接告警平台(如钉钉、企业微信)、与CI/CD管道集成实现安全左移、与SIEM系统联动。部署前确认产品是否提供开放接口和文档,并测试集成效果,确保安全运维闭环。
免费云主机安全工具能用于生产环境吗?
部分开源工具(如OSSEC、Wazuh)功能强大,但需自建和维护,适合有技术团队的企业。商业免费版通常有限制,生产环境建议选择商业产品以获得及时支持和更新。根据团队能力和业务重要性权衡。