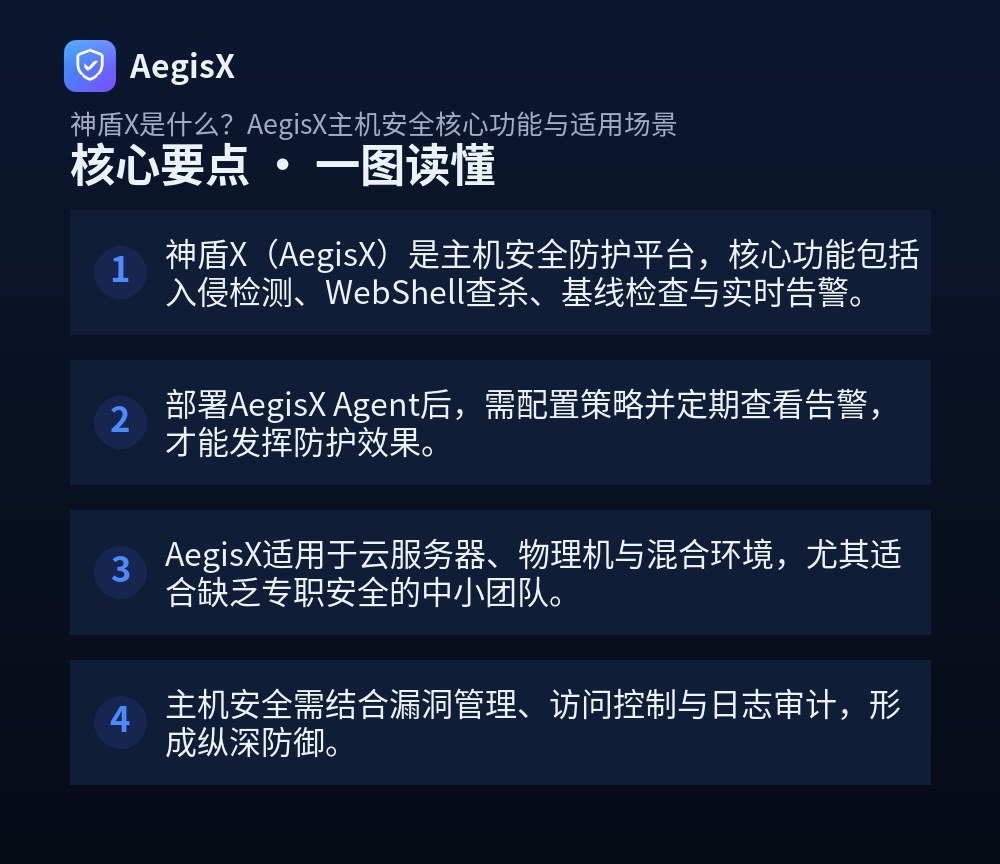
核心要点(TL;DR)
服务器被入侵后,你是否只能事后补救?面对层出不穷的WebShell、挖矿木马和暴力破解,很多运维和站长缺乏趁手的检测工具。神盾X(AegisX)作为一款主机安全防护平台,能帮你实时发现入侵、快速定位后门、自动检查基线,把安全防线前移。本文从实战角度拆解其核心功能与适用场景,并给出可落地的操作步骤。
一、神盾X是什么?能解决哪些问题?
神盾X(AegisX)是部署在服务器上的安全Agent+云端管理平台,主要解决四类问题:入侵检测(发现异常登录、反弹Shell)、WebShell查杀(扫描网站目录)、基线检查(系统配置合规)、资产清点(端口、进程、账号)。它适合云服务器、物理机及混合环境,尤其适合没有专职安全团队的中小企业。
二、核心功能实战解析
1. 入侵检测与实时告警
AegisX通过监控进程、网络连接和文件变更,识别暴力破解、异常登录、反弹Shell等行为。配置步骤:
- 登录控制台,进入「入侵检测」→「策略配置」。
- 开启「暴力破解检测」,设置阈值(如5次失败/分钟)。
- 开启「反弹Shell检测」,选择监控模式为「拦截」。
- 配置告警通知(邮件/Webhook),确保第一时间响应。
检查命令:tail -f /var/log/aegisx/agent.log 查看Agent运行状态。
2. WebShell查杀与文件监控
针对网站目录,AegisX提供实时监控和定时扫描。操作:
# 手动触发全盘扫描(Agent端)
/usr/local/aegisx/bin/aegisx scan --path /var/www/html --type webshell
# 查看扫描结果
/usr/local/aegisx/bin/aegisx report --last
建议将Web目录加入「关键文件监控」,任何新增或修改都会告警。若发现可疑文件,可隔离并分析。
3. 基线检查与加固
基线检查覆盖账号安全、SSH配置、日志审计等。执行:
# 运行基线检查
/usr/local/aegisx/bin/aegisx baseline --check
# 生成修复建议
/usr/local/aegisx/bin/aegisx baseline --fix --dry-run
根据报告修复高风险项,如禁用root远程登录、设置密码策略等。
4. 资产清点与漏洞管理
AegisX自动清点端口、进程、软件版本,并关联漏洞库。在控制台「资产管理」中查看暴露端口,及时关闭非必要服务。结合漏洞扫描,优先修复高危漏洞。
三、适用场景与部署建议
| 场景 | 推荐配置 |
|---|---|
| 个人站长(单机) | 安装Agent,开启WebShell查杀+基线检查 |
| 中小企业(多台云服务器) | 批量部署Agent,统一策略,开启告警通知 |
| 混合云环境 | 确保Agent支持多平台,集中管理 |
部署命令(Linux):curl -sSL https://get.aegisx.com/install.sh | bash -s -- --token=YOUR_TOKEN。安装后验证:systemctl status aegisx-agent。
四、日常运维检查清单
- 每日查看告警面板,处理未读告警。
- 每周运行一次全盘WebShell扫描。
- 每月执行基线检查并修复不合规项。
- 每季度审查资产清点,关闭闲置端口。
- 保持Agent版本更新,关注官方漏洞通告。
五、行动建议
主机安全不是装完即止,而是持续运营。建议先在一台测试机部署神盾X,熟悉功能后批量推广。同时结合防火墙、WAF和日志审计,构建纵深防御。若你正在寻找轻量、易用的主机安全方案,AegisX值得一试。
常见问题(FAQ)
神盾X和普通杀毒软件有什么区别?
神盾X是面向服务器的主机安全平台,侧重入侵检测、WebShell查杀、基线合规与资产清点,而非仅病毒扫描。它针对服务器环境优化,支持命令行操作、低资源占用,并能与CI/CD集成,更适合运维场景。
AegisX Agent安装后需要做哪些配置?
安装后需在控制台确认Agent在线,然后配置防护策略:开启实时监控、设置告警通知、定义关键文件监控目录、配置基线检查周期。建议先运行一次全盘扫描和基线检查,根据结果修复风险项。
AegisX能否检测无文件攻击?
可以。AegisX通过监控进程行为、内存注入和异常命令行调用,能够检测部分无文件攻击。但无文件攻击手法多变,建议结合EDR类工具和日志分析,并保持Agent更新到最新版本。
AegisX对服务器性能影响大吗?
正常模式下CPU和内存占用较低,通常低于5%。在扫描或基线检查时可能有短暂峰值,建议在业务低峰期执行。若资源紧张,可调整扫描频率或排除目录。
如何验证AegisX的防护效果?
可模拟攻击测试:上传测试WebShell到Web目录,观察是否告警;修改关键文件,检查完整性监控是否触发;运行基线检查,查看不合规项。定期查看告警日志并复盘,确保策略有效。