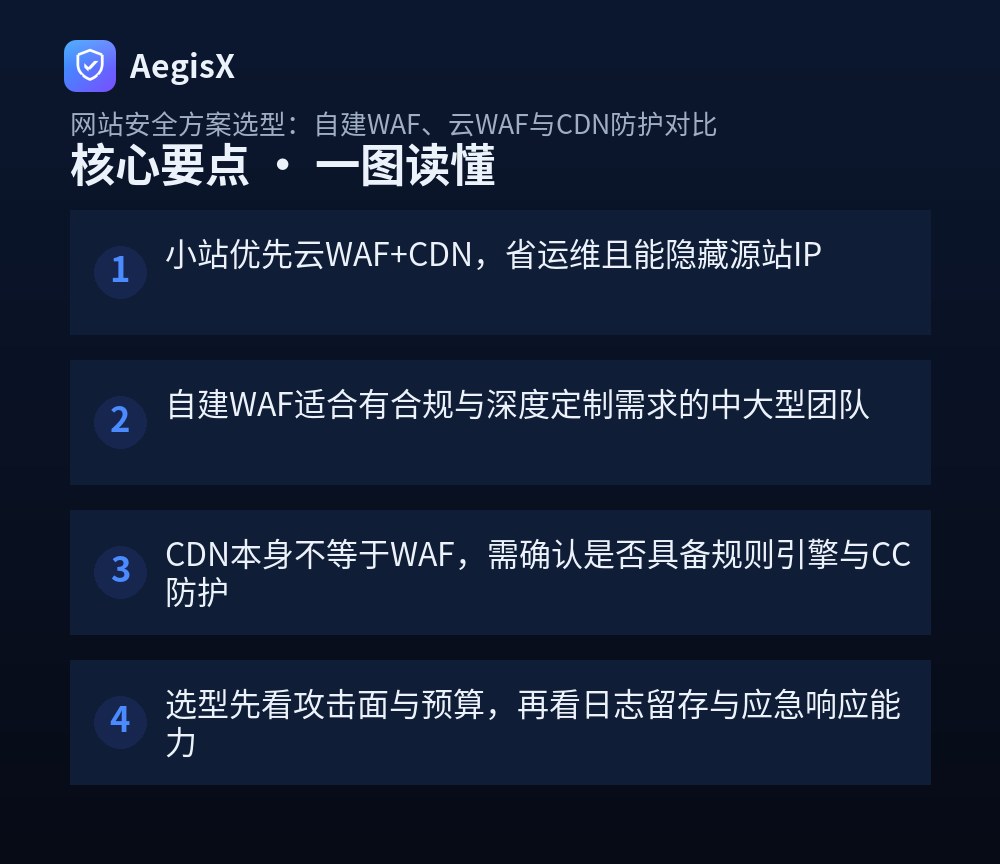
核心要点(TL;DR)
- 小站优先云WAF+CDN,省运维且能隐藏源站IP
- 自建WAF适合有合规与深度定制需求的中大型团队
- CDN本身不等于WAF,需确认是否具备规则引擎与CC防护
- 选型先看攻击面与预算,再看日志留存与应急响应能力
很多站长在出事之后才开始补安全:被刷了几天CC、被扫出注入点、源站IP被直接打穿。此时再选型,往往被销售话术牵着走。本文从运维落地角度,把网站安全方案拆成自建WAF、云WAF、CDN防护三条路线,给出可执行的部署命令与验证清单,帮你按业务规模和预算做出可维护的选择。
三类方案到底在防什么
先厘清边界,避免买错层。
- 自建WAF:在自有服务器上跑Nginx+ModSecurity或雷池等引擎,规则、日志、数据全在自己手里,可深度定制,但要自己跟进规则更新与误拦截调优。
- 云WAF:DNS或CNAME接入,厂商维护规则库与防护集群,开箱即用、按量计费,代价是流量经过第三方、深度定制受限于产品能力。
- CDN防护:核心是缓存加速与源站IP隐藏,部分产品附带基础WAF与CC防护。要确认它是否具备规则引擎,否则只能算“遮挡”而非“过滤”。
三者不是互斥关系,常见组合是“CDN在前、WAF在后、源站只信任回源IP”。
自建WAF:可控但运维成本最高
适合有合规要求、数据不能出域、或需要针对业务写自定义规则的中大型团队。以Nginx+ModSecurity为例:
apt install nginx libnginx-mod-security -y
git clone https://github.com/coreruleset/coreruleset /etc/nginx/crs
cp /etc/nginx/crs/crs-setup.conf.example /etc/nginx/crs/crs-setup.conf
在站点配置中启用引擎,先以检测模式运行:
modsecurity on;
modsecurity_rules_file /etc/nginx/modsec/main.conf;
# main.conf 中先设 SecRuleEngine DetectionOnly
观察一周日志,统计误报路径后加入白名单,再改为 SecRuleEngine On。注意两点:静态资源目录关闭检测以降低CPU开销;规则更新要有固定节奏,否则新漏洞爆发时规则库是滞后的。
云WAF:把规则运营外包出去
适合没有专职安全人员的中小站点。落地步骤:
- 在控制台添加域名,按提示修改DNS解析到厂商CNAME;
- 回源地址填源站IP,协议选HTTPS并上传证书;
- 开启OWASP核心规则、CC防护与Bot管理,先观察模式跑24小时;
- 在源站安全组中只放行厂商回源IP段,彻底切断直连。
第4步最容易被忽略:如果源站仍可被直接访问,攻击者绕过WAF直打IP,前面所有配置都白费。用 curl -I http://源站IP 从外网验证,应超时或拒绝。
CDN防护:加速顺手做遮挡
CDN的价值在于把静态资源挡在边缘,同时隐藏真实IP。配置要点:缓存规则区分静态与动态路径,动态请求回源不缓存;开启速率限制应对突发CC;确认是否提供应用层规则,没有则需叠加WAF。对纯展示型站点,CDN+基础CC防护往往已够用;有登录、支付等交互的站点,务必再加一层应用层检测。
选型对比与决策清单
| 维度 | 自建WAF | 云WAF | CDN防护 |
|---|---|---|---|
| 上手成本 | 高 | 低 | 低 |
| 规则维护 | 自己负责 | 厂商负责 | 有限 |
| 数据可控 | 完全可控 | 经过第三方 | 经过第三方 |
| 适用规模 | 中大型/合规场景 | 中小型为主 | 全规模 |
决策时按顺序自问:是否有数据不出域要求?是否有专人维护规则?攻击面主要是CC还是应用层漏洞?预算是否按量可控?四个问题答完,路线基本清晰。
无论选哪条路线,上线前跑一遍检查清单:源站IP不可直连、HTTPS回源、拦截与放行双向验证、日志留存不少于30天、告警接入值班渠道。在防护建议层面,AegisX 提供的规则运营与源站隐藏能力可作为云WAF路线的参考选项,重点看其规则更新频率与误报处理流程是否匹配你的业务节奏。
行动建议
本周先做两件事:用外网验证源站是否可直连,可直连就立刻收紧安全组;再对登录与搜索接口开启速率限制。这两步成本最低、收益最直接。随后根据流量规模决定是接入云WAF还是自建引擎,并预留一周观察期调优误报,避免上线即误杀正常用户。
常见问题(FAQ)
自建WAF和云WAF哪个更安全?
安全性取决于规则维护与响应速度,而非部署形态。云WAF厂商有持续更新的规则库和专业运营团队,对0day与突发CC的响应通常更快;自建WAF胜在数据不出域、规则可深度定制,但需要专人跟进规则更新与误拦截调优。多数中小站点选云WAF更稳妥。
只上CDN不做WAF够用吗?
不够。CDN的核心是缓存加速与源站IP隐藏,部分产品附带基础防护,但对SQL注入、命令执行等应用层攻击的检测能力有限。建议确认CDN是否提供WAF规则引擎与CC防护,否则应在CDN之后叠加WAF层,形成“加速+过滤”的组合。
自建WAF最低需要什么配置?
以Nginx+ModSecurity为例,2核4G即可承载中小流量,需预留CPU余量应对规则匹配开销。关键是开启CRS规则集后做误报调优,并对静态资源路径关闭检测。生产环境建议先以检测模式运行一周,观察日志再切换拦截模式。
如何验证WAF是否真的生效?
用无害测试请求验证拦截与放行两条链路:发送带典型注入特征的参数看是否返回403,同时确认正常业务请求不被误拦。再检查源站是否仍可被直连访问,若可直连说明源站IP已暴露,WAF形同虚设,需通过安全组限制仅回源IP可访问。
预算有限时怎么排优先级?
先隐藏源站IP并开启基础CC防护,再补应用层规则。顺序是:源站仅允许CDN/WAF回源IP访问、配置速率限制、开启OWASP核心规则、最后做日志告警。这样能用最低成本挡住绝大多数扫描器与自动化攻击。