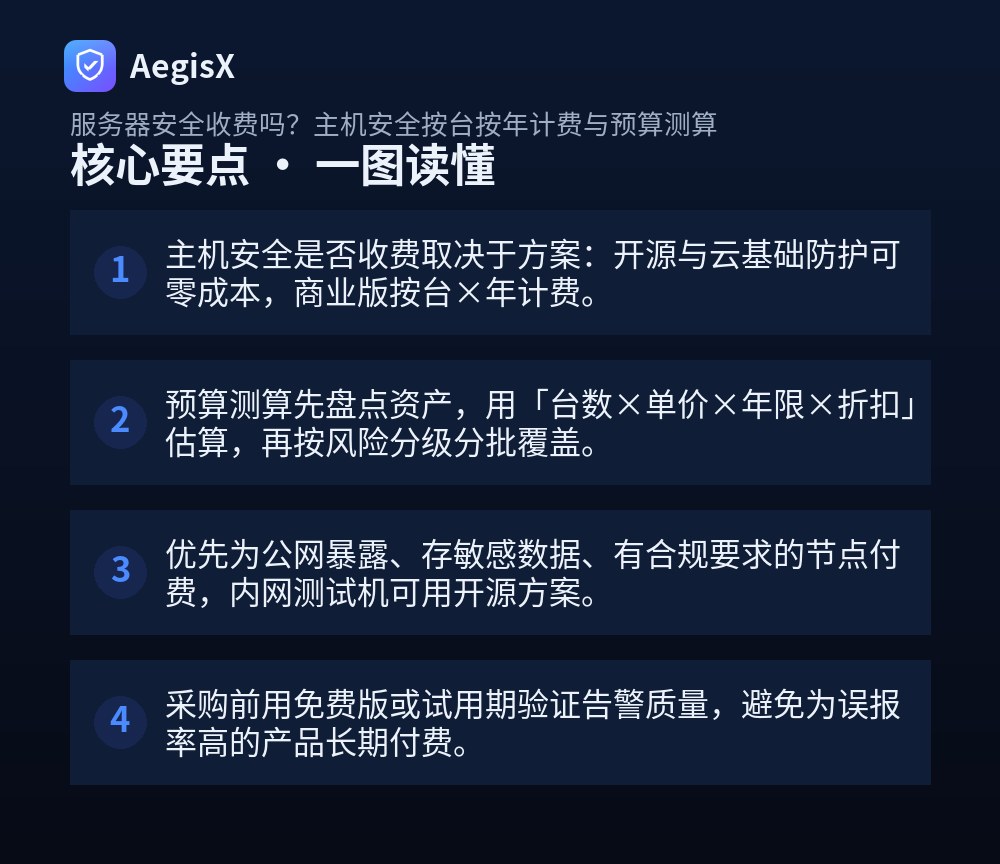
核心要点(TL;DR)
很多运维和站长在选型时第一句话就是「服务器安全收费吗」。答案不是简单的「收」或「不收」:开源方案可以零授权费跑起来,云厂商的基础防护往往随主机赠送,而带集中管理、合规报表和托管响应的商业主机安全产品,普遍按「台数×年限」计费。真正让人踩坑的不是单价,而是没盘点清资产就下单,最后为一批闲置测试机付了整年费用。下面按「先盘资产、再算钱、后验证」的顺序给出可执行步骤。
一、先搞清楚:主机安全到底有哪些收费口径
市面上的计费模式基本归为三类,理解它们才能横向比价。
| 计费模式 | 计价单位 | 适合场景 | 注意点 |
|---|---|---|---|
| 按台订阅 | 元/台/年 | 资产规模稳定、长期使用 | 节点下线不退费,需预留弹性 |
| 按年打包 | 元/年(含N台) | 中小团队统一采购 | 超出包内台数按增量单价补 |
| 按量/按需 | 元/台/月或按调用量 | 临时项目、弹性扩缩容 | 单价高,长期用不划算 |
此外还有版本差异:基础版通常只含资产清点与基线检查,旗舰版才带入侵检测、勒索防护、网页防篡改。比价时务必对齐功能清单,否则「单价低」可能只是买了个资产台账。
二、动手第一步:用命令盘清真实资产
预算算错,九成是台数算错。先在每台主机上确认身份,再汇总。
# 查看主机名、系统与内核
hostname; cat /etc/os-release | head -3; uname -r

# 查看公网出口与监听端口(判断暴露面)
ip -4 addr show | grep inet
ss -tulnp | grep -v 127.0.0.1

# 云主机可查实例元数据确认实例ID
curl -s http://169.254.169.254/latest/meta-data/instance-id
把结果整理成一张表:主机名、实例ID、是否公网、承载业务、数据敏感级别。云环境还可直接用厂商API或控制台导出实例清单,避免漏掉按量付费的临时节点。
三、预算测算:一个能直接套用的公式
核心公式:年度预算 = 付费台数 × 单台年费 × 年限折扣系数 + 扩容余量。
- 按上一步的清单,把主机分为A(公网暴露/敏感数据)、B(内部业务)、C(测试与一次性)三级。
- A级全部纳入付费覆盖,B级按需覆盖,C级用开源方案或云基础防护。
- 向厂商索取1年、3年报价,计算折扣系数;一般3年订阅会比逐年续费更省。
- 在结果上加15%到20%余量,应对业务扩容与合规整改新增节点。
示例思路:若A级30台、单台年费按报价X元、3年折扣0.8,则预算约为30×X×3×0.8,再加两成余量。具体单价以实际询价为准,不要照搬网络上的旧报价。
四、采购前的验证清单(避免为误报买单)
付费前至少跑两周试用,用真实流量验证以下项:
- 告警质量:在测试机执行
bash -i >& /dev/tcp/127.0.0.1/8080 0>&1模拟反弹Shell,看是否准确告警、是否大量误报。 - 资源占用:用
top -b -n 1 | head -15观察Agent进程CPU与内存,高负载业务机尤其要看。 - 兼容与卸载:确认与现有内核、其他Agent无冲突,且能干净卸载不留残留。
- 合规映射:若涉及等保,确认产品能直接导出对应条款的报告,省下人工整理时间。
五、省钱策略与行动建议
预算紧时按「先覆盖、再增强」推进:全部资产先用开源方案或云基础防护兜底,再把商业版集中投在A级节点。具备主机入侵检测、基线核查与集中告警能力的产品(如 AegisX 的主机安全能力)适合放在这一层,按需覆盖关键节点即可,不必一次性全量采购。
今天就做三件事:跑一遍资产盘点命令、把主机分成A/B/C三级、向两三家厂商索取3年报价做对比。算清台数再签字,比任何折扣都更能省钱。
常见问题(FAQ)
服务器安全产品一定要花钱吗?
不一定。开源方案如OSSEC、Wazuh、Suricata可零授权费部署,云厂商通常也提供免费的基础主机防护与漏洞扫描。收费主要出现在集中管理、合规报表、专家托管和高级威胁检测等能力上。建议先用免费方案覆盖全部资产,再针对高风险节点采购商业版补齐短板。
按台计费和按年计费有什么区别,哪个更划算?
按台计费是授权单位,按年计费是订阅周期,商业产品通常两者叠加,即「每台每年多少钱」。多年订阅一般有折扣,1年约无折扣、3年常见8折上下,具体以厂商报价为准。资产规模稳定时选多年订阅更省;节点频繁增减则优先选支持按月弹性增减的计费方式,避免闲置授权浪费。
怎么快速算出公司需要多少安全预算?
先盘点资产:用命令统计在线主机与公网暴露面,再按风险分级确定付费覆盖比例。公式为「付费台数×单台年费×年限×折扣系数」,另加20%左右余量应对扩容与合规整改。最后与人力成本对比,评估自建开源方案是否更划算。
预算有限时应该先给哪些服务器买安全防护?
优先顺序是:公网可直接访问的节点、存有用户数据或密钥的数据库、有等保或行业合规要求的系统、核心业务入口。内网测试机、一次性构建机可先用开源方案或云基础防护。按此顺序分批采购,通常用三到五成预算即可覆盖八成以上实际风险。
采购主机安全产品前要做哪些验证?
重点验证三件事:告警准确率,用真实弱口令和反弹Shell测试误报;资源占用,观察Agent对CPU和内存的影响;卸载与兼容性,确认能否干净卸载、是否与现有内核和其他Agent冲突。建议要求至少两周试用,用自身业务流量跑一遍再决定是否长期付费。