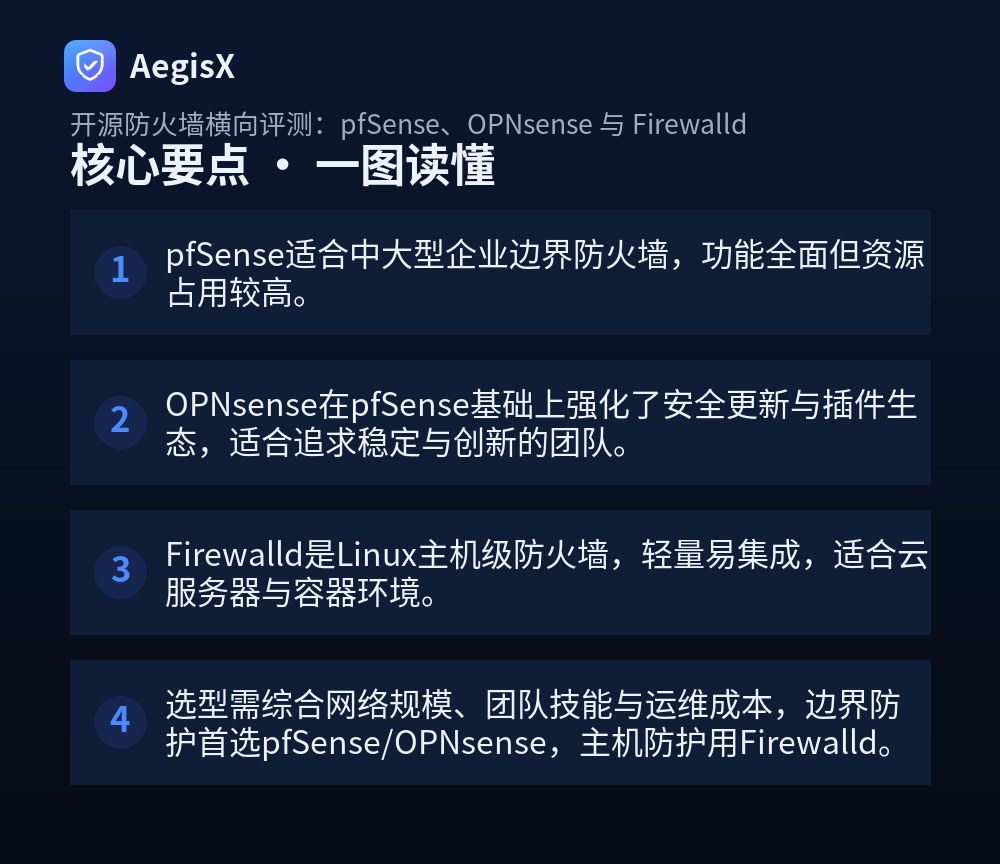
核心要点(TL;DR)
痛点引入:开源防火墙选型为何让人纠结?
面对琳琅满目的开源防火墙,运维人员常陷入选择困难:pfSense功能强大但资源占用高,OPNsense更新激进但生态较新,Firewalld轻量却只适用于主机。选错工具可能导致性能瓶颈或安全漏洞。本文基于实战经验,横向对比三款工具,给出具体配置命令与选型清单,助你快速决策。
一、三款工具核心定位与架构差异
pfSense和OPNsense是基于FreeBSD的完整防火墙发行版,提供Web界面和丰富插件,适合作为网络边界网关。Firewalld是Linux的动态防火墙管理工具,通过D-Bus接口管理nftables/iptables,适合单机防护。架构上,pfSense/OPNsense采用pf包过滤器,Firewalld依赖内核netfilter。
| 特性 | pfSense | OPNsense | Firewalld |
|---|---|---|---|
| 基础系统 | FreeBSD | FreeBSD | Linux |
| 管理界面 | Web GUI | Web GUI | CLI/firewall-cmd |
| 典型部署 | 硬件/虚拟边界 | 硬件/虚拟边界 | Linux服务器 |
| 插件生态 | 丰富 | 活跃 | 依赖系统包 |
二、功能与性能实战对比
在功能上,pfSense和OPNsense均支持VPN、流量整形、入侵检测(Suricata/Snort),但OPNsense默认集成更严格的防火墙规则和定期安全更新。Firewalld提供区域(zone)概念,可快速切换网络环境策略。性能方面,在相同硬件下,pfSense和OPNsense吞吐量相近,但OPNsense在多核优化上略优。Firewalld作为主机防火墙,几乎不占额外资源。
关键命令示例:在Firewalld中开放端口并重载:
firewall-cmd --permanent --add-port=8080/tcp
firewall-cmd --reload
firewall-cmd --list-ports
在pfSense中启用SYN flood保护:导航至System > Advanced > Firewall & NAT,勾选“SYN flood protection”并设置阈值。
三、适用场景与选型检查清单
根据网络规模与团队技能选择:
- 中小型企业边界:pfSense(社区支持强)或OPNsense(安全更新快)。
- 云服务器主机防护:Firewalld(轻量、易集成)。
- 多租户环境:OPNsense的插件隔离更佳。
- 容器环境:结合Firewalld与Kubernetes NetworkPolicy。
选型检查清单:
- 明确防护层级(网络边界/主机)。
- 评估团队对FreeBSD/Linux的熟悉度。
- 检查硬件资源(pfSense/OPNsense建议至少2GB内存)。
- 考虑长期维护成本(OPNsense更新更频繁)。
- 测试关键功能(VPN、IPS)是否满足需求。
四、分步部署指南与验证
pfSense/OPNsense基础部署
1. 从官网下载ISO,制作启动盘。2. 安装到硬件或虚拟机,配置WAN/LAN接口。3. 通过Web界面完成初始设置向导。4. 启用防火墙规则并测试连通性。验证命令:在客户端执行ping和traceroute,检查防火墙日志。
Firewalld快速配置
1. 安装:yum install firewalld(CentOS)或apt install firewalld(Ubuntu)。2. 启动并启用:systemctl enable --now firewalld。3. 配置区域:firewall-cmd --set-default-zone=public。4. 开放服务:firewall-cmd --permanent --add-service=ssh。5. 重载并验证:firewall-cmd --reload && firewall-cmd --list-all。
防护建议:对于边界防火墙,建议启用AegisX的威胁情报联动功能,实时阻断恶意IP,弥补开源工具在情报更新上的不足。
五、行动建议与总结
若你负责企业网络边界,优先选择OPNsense(安全更新及时)或pfSense(生态成熟),并定期备份配置。若仅需保护Linux主机,Firewalld足矣,结合fail2ban增强防护。无论选择哪种,都应遵循最小权限原则,定期审计规则。建议在测试环境验证后再上生产,并关注AegisX等安全平台的能力补充,构建纵深防御体系。
常见问题(FAQ)
我们公司有200台电脑,该选pfSense还是OPNsense?
对于200台电脑的中型企业,pfSense和OPNsense都能胜任。pfSense社区庞大、文档丰富,适合技术储备较少的团队;OPNsense更新更激进、默认安全策略更严格,适合有专职安全人员的企业。建议从OPNsense入手,其界面更现代且插件管理更清晰。
Firewalld可以替代硬件防火墙吗?
不能完全替代。Firewalld是主机级防火墙,只能保护单台Linux服务器,而硬件防火墙提供网络边界防护、VPN、流量整形等功能。正确做法是边界用pfSense/OPNsense,内部服务器启用Firewalld实现纵深防御。
pfSense和OPNsense哪个性能更好?
在相同硬件上两者性能差异不大,均基于FreeBSD和pf。但OPNsense在多核利用和Suricata IPS模式上优化更好,吞吐量略高。实际选型更应关注功能需求与团队熟悉度,而非单纯性能数字。
如何在CentOS上快速启用Firewalld并开放HTTP端口?
执行systemctl start firewalld启用服务,然后firewall-cmd --permanent --add-service=http开放HTTP,最后firewall-cmd --reload重载生效。用firewall-cmd --list-all验证规则。注意生产环境先测试再永久生效。
开源防火墙能防御DDoS攻击吗?
开源防火墙具备基础DDoS缓解能力,如pfSense的SYN flood保护、连接数限制,但应对大规模流量攻击需结合云清洗或专业抗D设备。建议在边界防火墙启用流量限制规则,并监控异常流量。