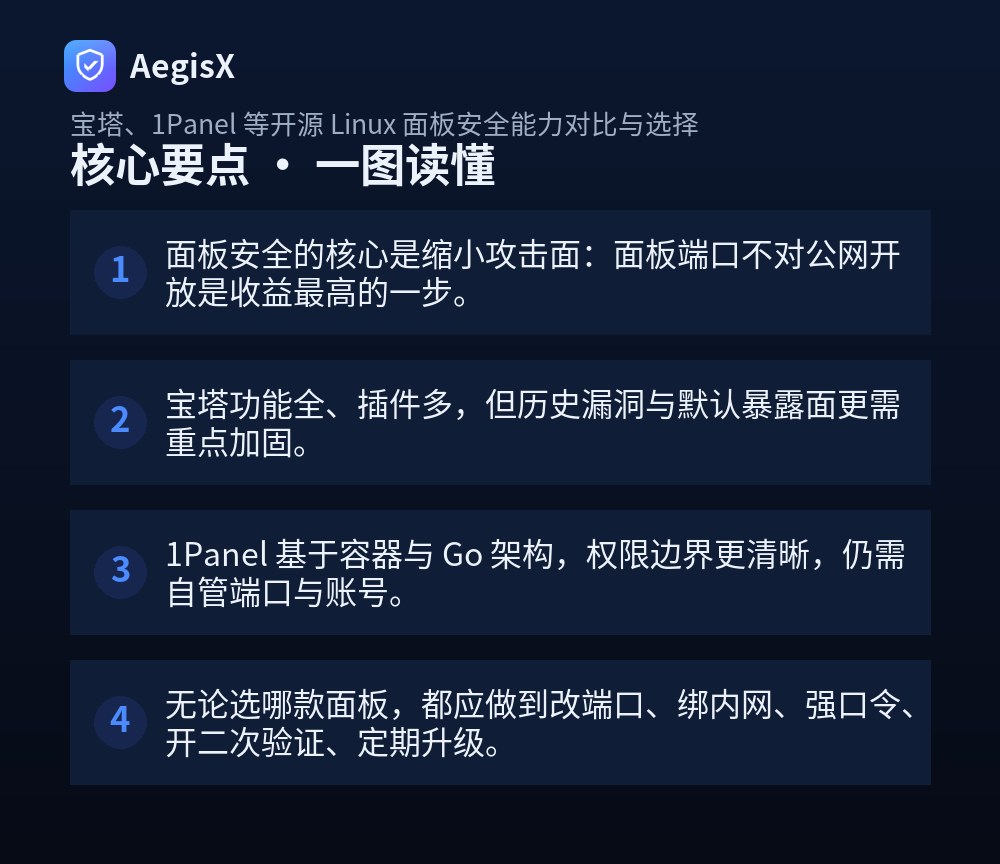
核心要点(TL;DR)
- 面板安全的核心是缩小攻击面:面板端口不对公网开放是收益最高的一步。
- 宝塔功能全、插件多,但历史漏洞与默认暴露面更需重点加固。
- 1Panel 基于容器与 Go 架构,权限边界更清晰,仍需自管端口与账号。
- 无论选哪款面板,都应做到改端口、绑内网、强口令、开二次验证、定期升级。
很多站长把服务器交给面板之后就默认「已经安全了」,直到某天发现面板登录页被爆破、网站被挂马,才回头补课。面板本身就是一个高权限 Web 应用,选型阶段不考虑安全能力,后期就要用事故来还债。本文从攻击面、权限模型、组件漏洞、审计能力四个维度对比宝塔、1Panel 等主流开源 Linux 面板,并给出可直接照做的加固命令与检查清单。
先看攻击面:面板暴露了什么
面板的安全问题,本质是「一个 root 级 Web 服务暴露在公网」。无论宝塔还是 1Panel,默认都会监听一个固定端口,并附带文件管理、数据库管理、计划任务、终端等高风险功能。对比一下常见默认值:
| 项目 | 宝塔面板 | 1Panel |
|---|---|---|
| 默认端口 | 8888 | 8080(安装时可改) |
| 技术栈 | Python + Nginx | Go + 容器化应用 |
| 默认安全入口 | 随机路径 | 随机安全入口 |
| 二次验证 | 支持 | 支持 |
| 应用隔离 | 多为宿主机直装 | 以容器为主 |
固定端口意味着扫描器可以批量探测,随机安全入口只能延缓而不能阻止爆破。第一优先级永远是:面板端口不对公网开放。
权限模型对比:谁在 root 下裸奔
宝塔的多数插件与网站运行在宿主机环境,PHP、数据库、计划任务共享系统权限,一旦某个站点被拿下,横向移动到面板和主机的路径较短。1Panel 以容器方式部署应用,应用之间的文件与网络边界更清晰,但容器逃逸和挂载目录权限仍需关注。
实操上建议统一做两件事:面板账号与系统 root 分离,禁止用 root 直接登录面板;网站运行用户不使用 root。检查命令:
# 查看面板进程运行用户
ps -eo user,pid,cmd | grep -E 'BT-Panel|1panel' | grep -v grep

# 查看网站目录属主是否异常
ls -ld /www/wwwroot/* /opt/1panel/apps/* 2>/dev/null
若发现站点目录属主为 root 且权限为 777,应立即改为专用用户并收紧权限。
组件与漏洞面:升级节奏决定风险
面板自带 Nginx、MySQL、PHP 等组件,组件版本过旧是常见失陷入口。宝塔用户多、历史漏洞曝光也多,社区修复较快但需要你主动升级;1Panel 应用商店以容器镜像分发,升级相对独立,但镜像标签若长期固定旧版本同样有风险。
建议把升级做成例行操作,而不是等公告:
- 登录面板查看「软件商店/应用商店」是否有安全更新;
- 命令行确认面板版本:
bt default或1pctl version; - 升级前先做快照或备份:
tar -czf /root/panel_bak_$(date +%F).tar.gz /www/server/panel/data; - 升级后复查端口监听:
ss -lntp,确认没有多出意外的公网监听。
分步加固:一套命令走完
下面这套步骤对宝塔和 1Panel 通用,按顺序执行即可显著降低风险。
第一步:收敛面板端口
# 以 firewalld 为例,仅放行运维 IP 访问面板端口
firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="203.0.113.10/32" port port="8888" protocol="tcp" accept'
firewall-cmd --reload

# 或直接用 SSH 隧道,面板完全不对外
ssh -L 8888:127.0.0.1:8888 user@your-server
第二步:账号与登录加固
- 面板口令使用 16 位以上随机字符串,不与 SSH 口令复用;
- 开启二次验证(宝塔在「面板设置-安全」中,1Panel 在「设置-安全」中);
- 关闭面板的「API 接口」或为其单独配置 IP 白名单;
- 修改默认安全入口路径,避免使用常见词。
第三步:关闭不必要的暴露
数据库默认 3306、Redis 6379 不要对公网开放;phpMyAdmin 等工具用完即关;计划任务中不保留来历不明的脚本。检查命令:
ss -lntp | grep -E ':(3306|6379|8888|8080)'
iptables -L -n | grep -E '3306|6379'
第四步:日志与巡检
每周至少查看一次面板登录日志与系统认证日志,重点关注异地登录和连续失败:
grep 'Failed password' /var/log/secure | tail -50
journalctl -u sshd --since '7 days ago' | grep -i fail
选型清单:按场景做决定
- 追求生态与中文文档、需要大量现成插件:宝塔更顺手,但必须严格执行端口收敛与二次验证;
- 偏好容器化、希望应用隔离更清晰:1Panel 的架构更现代,适合新项目起步;
- 多人协作、需要审计:优先选择支持操作日志与多账号权限的面板版本,并保留日志外发;
- 安全敏感业务:面板只作为辅助,核心服务用 IaC 与命令行管理,减少面板权限。
在边界防护上,可在面板前端再叠一层 Web 应用防火墙,对登录接口做频率限制与暴力破解拦截,AegisX 的 WAF 能力可覆盖面板登录页的异常请求识别,作为端口收敛之外的第二道防线。
行动建议
今天就做三件事:把面板端口从公网撤下,开启二次验证,跑一遍上面的 ss -lntp 检查多余监听。选型没有绝对答案,但加固清单是通用的——先把能做的做到位,再谈哪款面板更好用。
常见问题(FAQ)
宝塔面板和 1Panel 哪个更安全?
没有绝对更安全的面板,只有配置更到位的部署。宝塔生态成熟、插件丰富,但默认端口 8888 与历史漏洞曝光多,必须改端口、绑内网、开二次验证;1Panel 采用 Go 与容器化架构,组件暴露面相对小、权限边界清晰,但面板端口与账号同样需要自行收敛。选型时先看团队熟悉度和运维习惯,再按同一套加固清单落地。
面板端口一定要改吗?改成别的端口就安全了吗?
改端口是必要但不充分的一步。默认端口 8888、1Panel 的 8080 等是扫描器首选目标,改成高位随机端口能显著减少无效爆破,但真正有效的是不对公网开放:用防火墙只放行运维 IP,或通过 SSH 隧道、内网跳板访问。端口改完还要配合强口令与二次验证,否则仍可能被撞库。
开源面板的插件和第三方应用有风险吗?
有,插件是面板最常见的风险来源之一。第三方插件可能引入过期依赖、以 root 运行或写入全局配置,一旦插件本身存在漏洞,攻击者可直接拿到面板甚至主机权限。建议只装官方市场插件、安装前查看更新记录与权限要求、避免给插件 root 级系统写权限,并定期清理不再使用的插件与应用。
面板被入侵后有哪些典型迹象?
常见迹象包括:面板登录日志出现大量异地失败记录、突然新增管理员账号、计划任务里出现陌生脚本、网站目录出现可疑 PHP 文件、CPU 或外联流量异常。发现后应立即断网保留现场,检查 /var/log 与面板操作日志,重置面板与 SSH 口令,升级到最新版本,并排查是否已被植入挖矿或后门。
小团队没有专职安全人员,怎么低成本加固面板?
按最小清单执行即可覆盖大部分风险:面板端口不暴露公网、开启二次验证、使用 16 位以上随机口令、关闭不用的插件与数据库外网访问、开启自动更新或每月手动升级一次、每周查看一次登录日志。把这些写成脚本或巡检表,比追求复杂方案更有效。