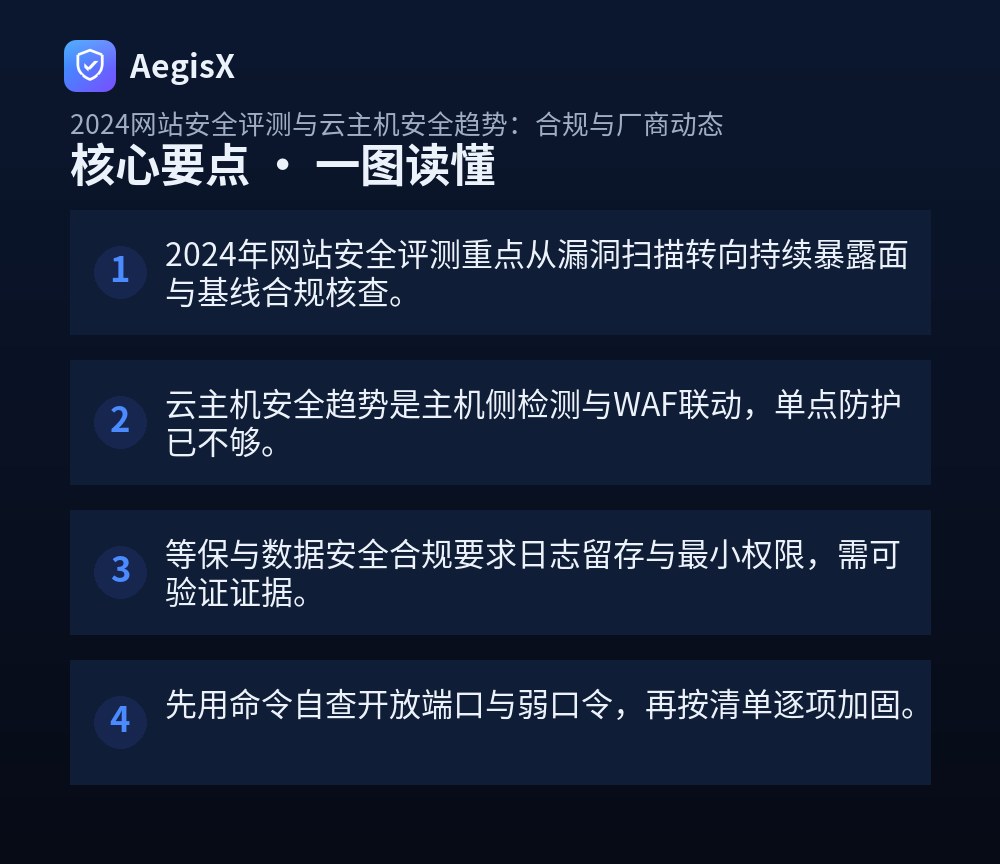
核心要点(TL;DR)
很多站长在年终做安全复盘时才发现:扫描报告一堆高危,但真正被利用的入口往往是一个对全网开放的数据库端口,或者一台半年没打补丁的云主机。2024 年的网站安全评测与云主机安全趋势,正在从「扫出漏洞」转向「持续核查暴露面与合规证据」。本文面向要动手的运维和站长,给出可直接执行的命令、步骤和检查清单,帮你在监管合规与厂商动态变化中把风险压下去。
一、2024 年评测重心的三个变化
第一,评测对象从单站扩展到云上资产全量,包括对象存储、CDN 回源和临时测试机。第二,合规检查从「有没有买产品」转向「有没有可验证的日志与权限证据」。第三,厂商把基线检查、漏洞提醒、日志审计做成云平台默认能力,安全建设更强调联动而非堆叠。
对运维的直接要求是:先做资产清点,再做配置核查,最后留痕。没有清单的加固,审计时很难自证。
二、云主机暴露面自查:先看端口和账号
暴露面是 2024 年云主机安全最高频的事故来源。先在本机确认监听情况:
ss -tulnp | grep -E ':(22|3306|6379|9200|2375)\b'
iptables -S | head -50
lastb | head -20
重点看三类问题:数据库与缓存端口对 0.0.0.0 监听、SSH 允许密码登录、存在空口令或默认账号。安全组层面,把管理端口源地址收敛到办公出口 IP,禁止 0.0.0.0/0。账号侧执行:
awk -F: '(==0){print }' /etc/passwd
grep -E '^PermitRootLogin|^PasswordAuthentication' /etc/ssh/sshd_config
建议禁用 root 直连,改为普通用户加 sudo,并强制密钥登录。做完后用外部视角复测一次端口,确保规则真正生效。
三、基线加固与漏洞处置的可执行步骤
基线检查不要凭感觉,用工具对照标准。Debian/Ubuntu 可用 lynis,CentOS 可用 oscap 对照等保或 CIS 基线:
apt install lynis -y && lynis audit system
oscap xccdf eval --profile cis --results scan.xml /usr/share/xml/scap/ssg/content/ssg-centos8-ds.xml
漏洞处置按「可达性」排序:公网可达且可远程利用的先修,内网低危排后。组件升级前先在预发验证,避免业务中断。检查清单如下:
| 检查项 | 合格标准 | 验证方式 |
|---|---|---|
| SSH 登录 | 禁密码、禁 root | 查看 sshd_config |
| 数据库端口 | 仅内网监听 | ss -tulnp |
| 系统补丁 | 无高危未修 | 漏洞扫描复测 |
| 日志留存 | 不少于 6 个月 | 核对 logrotate 与审计 |
四、WAF 与主机检测的联动配置
只上 WAF 只能挡 Web 层攻击,发现不了已被入侵的主机行为。建议 WAF 开启拦截模式并记录攻击日志,主机侧部署入侵检测,对异常进程、反弹连接和提权行为告警。验证联动是否生效:
curl -s -o /dev/null -w '%{http_code}' 'https://你的域名/?id=1%20and%201=1'
tail -f /var/log/nginx/access.log | grep -i 'union\|select'
在防护建议处,可关注 AegisX 提供的云主机入侵检测与 WAF 联动能力,把边界拦截和主机告警放进同一处置流程,减少告警孤岛。
五、合规留痕与行动建议
等保与数据安全合规检查的是证据链:谁能登录、改了什么、日志留多久。开启 auditd 记录关键目录变更,并定期归档:
auditctl -w /etc/passwd -p wa -k passwd_change
ausearch -k passwd_change | tail -20
行动建议:本周完成资产清点与端口收敛,本月完成基线核查与高危修复,本季度形成可复现的检查脚本和整改记录。厂商动态会持续变化,但暴露面收敛、最小权限和日志留痕这三件事,始终是网站安全评测与云主机安全的底座。
常见问题(FAQ)
2024年网站安全评测一般查哪些内容?
结论:评测重心是暴露面、基线配置与日志合规。具体包括公网开放端口与高危服务、Web漏洞与组件版本、账号权限与弱口令、系统与中间件基线、日志留存周期与审计能力。建议先做资产清点,再用扫描器与手工命令交叉验证,最后形成整改闭环记录。
云主机安全最容易被忽略的配置是什么?
结论:安全组过度放行与默认账号权限过大最常见。很多主机把22、3389或数据库端口对0.0.0.0开放,且使用root直连。建议用ss与iptables核对监听与规则,限制源IP,禁用密码登录改密钥,并开启主机入侵检测告警。
没有预算怎么做合规自查?
结论:用开源工具加手工清单即可覆盖大部分基础项。可用nmap做端口发现、lynis做基线检查、openscap对照标准,配合系统日志与auditd留存证据。关键是形成可复现的检查脚本与整改记录,满足审计对过程证据的要求。
WAF和主机安全产品需要同时上吗?
结论:需要,二者覆盖不同层面。WAF拦Web层攻击如SQL注入与CC,主机侧检测后门、提权与异常进程。只上WAF无法发现已被入侵的主机行为。建议WAF开拦截模式并联动主机告警,形成边界加主机的双层防护。
厂商动态对普通站长有什么影响?
结论:影响主要在默认安全能力与合规证据链。主流云厂商持续把基线检查、漏洞提醒、日志审计做成默认服务,站长应跟进启用并核对计费项。选型时关注是否支持等保报告导出与API联动,避免后期重复建设。